头一回听到“零知识证明”这五个字,估计不少人跟我一样,脑袋里全是问号。这玩意儿听着就挺玄乎,又是零又是证明的。其实你把它拆开看就简单了——零知识,意思是我啥秘密都不告诉你;证明,意思是我能让你相信我说的是真的。合起来就是:我既能让你相信我手里有东西,又不用把东西掏出来给你看。这听着像变魔术,但数学上确实能做到。最近2026年了,这词在区块链圈、隐私计算圈出现的频率越来越高,今天咱就好好唠唠这个什么是零知识证明 (ZKP)?ZKP应用、风险与未来展望,争取让小白也能听明白。
零知识证明到底是怎么个证明法
咱举个特别糙的例子。假设我有个色盲朋友,我手里拿两个球,一个红的一个绿的,他分不清。我怎么让他相信这俩球颜色不一样,又不告诉他哪个是红哪个是绿?办法是:让他把两个球藏背后,然后随便伸出一只手给我看,我告诉他“你伸出来的是红球”或者“你伸出来的是绿球”。重复个几十次,他每次随机换,我每次都能说对。那他就信了——我确实能分辨颜色,但我从没告诉他具体哪个是红哪个是绿。这就是零知识证明的核心思想:通过多轮交互,让验证者相信证明者知道某个信息,但验证者自己得不到这个信息。
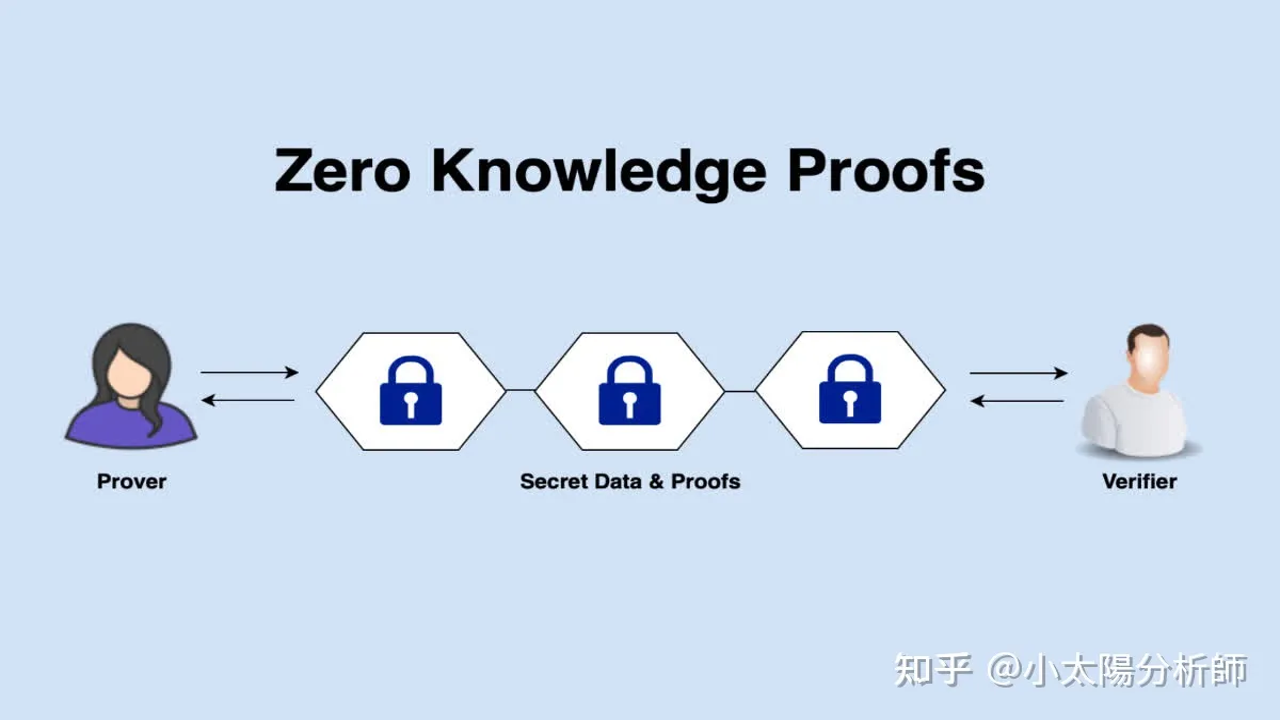
放到计算机里,这事儿就变成了一套密码学协议。证明者生成一个证明,验证者验证这个证明。整个过程不需要透露原始数据。比如我 prove 我知道一个密码,但不用把密码发给你。你验证通过,就知道我确实知道,但你不知道密码是啥。这比传统“输密码验证”安全多了,因为密码根本没在网络上传输。
这玩意儿到底能用在哪些地方
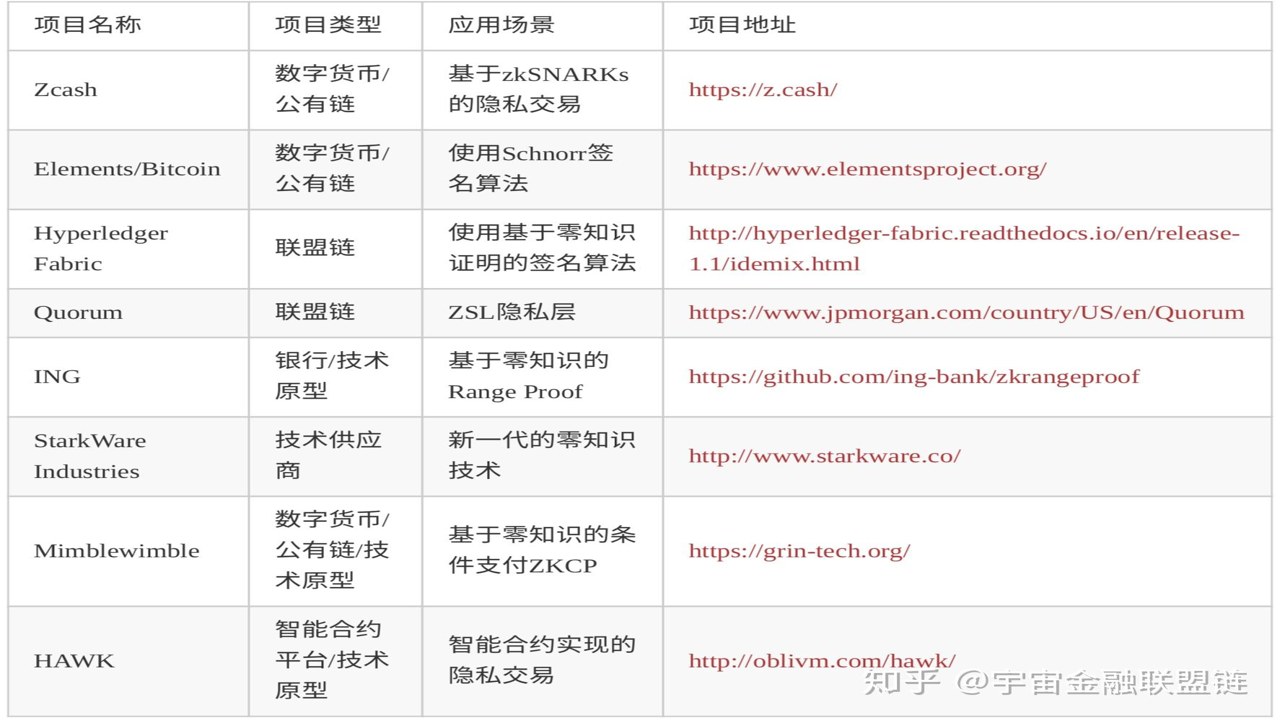
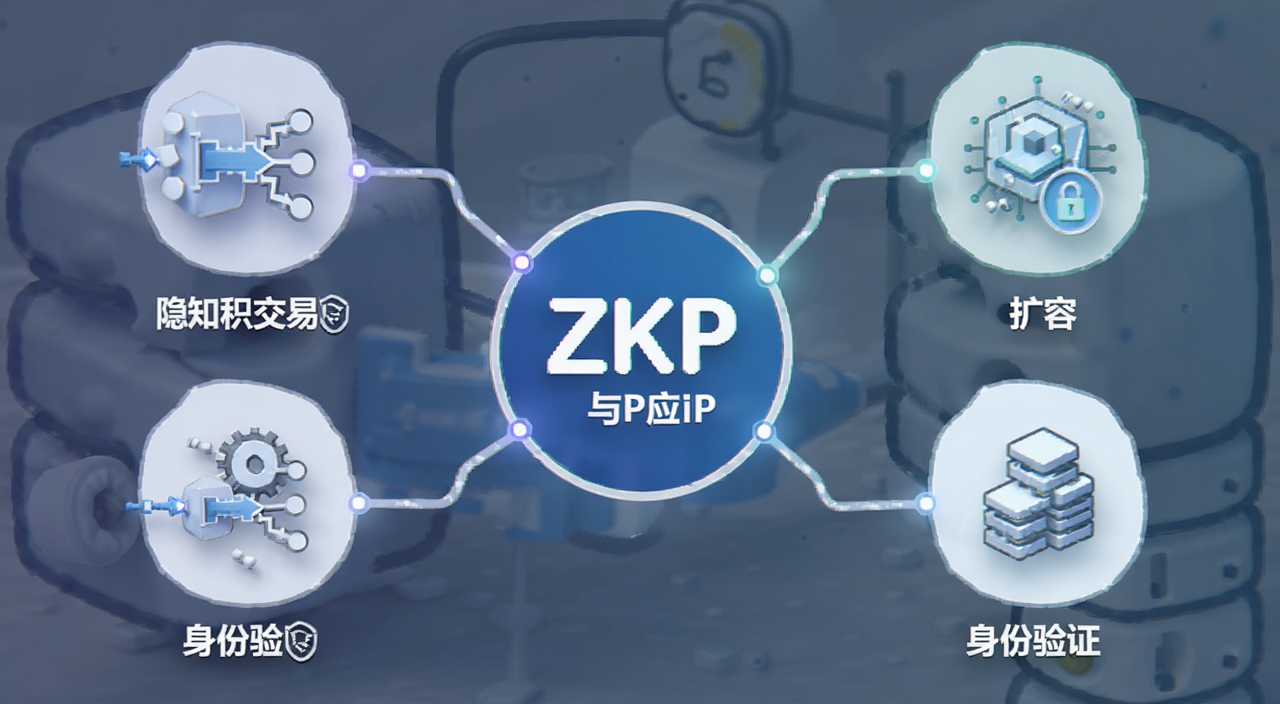
最早火起来是在加密货币圈。ZKP应用里最出名的就是隐私交易。像Zcash这种币,转账的时候能把发送方、接收方、金额全隐藏起来,但矿工还能验证这笔交易是合法的。这就解决了比特币那种“账本全公开,谁转给谁一目了然”的尴尬。你想想,公司发工资要是用比特币,全公司都能看见谁拿多少钱,这谁受得了。有了零知识证明,就能做到“钱转了,但细节保密”。
另一个大方向是扩容。以太坊上的zk-Rollup,就是把一堆交易打包,生成一个零知识证明,然后只把这个证明发到主链上。主链验证这个证明,就知道这一堆交易都没问题。这样既省空间又提速,gas费也便宜了。现在很多Layer2项目都在用这招。还有就是身份验证,比如我要证明我年满18岁,但不想给你看身份证号。用ZKP就能生成一个证明,只证明“我年龄大于18”,其他信息一点不露。这在数字身份、匿名投票这些场景里特别有用。
别光看好处,这些坑也得心里有数
先说技术门槛。零知识证明的生成和验证,计算量不小。尤其是通用的zk-SNARKs或者zk-STARKs,生成证明可能要好几秒甚至更久,对硬件有要求。普通手机跑起来费劲。而且开发难度大,写电路、搞可信设置,一不小心就有bug。之前就有项目因为电路写错,导致证明系统被攻破,钱被偷了。
再一个是可信设置的问题。有些零知识证明方案需要一个“初始仪式”,参与的人得把一些随机数销毁掉。要是有人偷偷留了后门,他就能伪造证明。虽然现在有多方计算仪式来降低风险,但终究是个信任假设。还有监管风险。隐私太强了,容易被拿来做洗钱、暗网交易。所以有些交易所直接下架了隐私币。ZKP风险不光是技术上的,还有合规上的。
2026年了,零知识证明未来前景咋样
我个人觉得,这技术正从“小众加密玩具”往“基础设施”走。以前只有极客玩,现在大厂也开始掺和。比如谷歌、微软都在研究把ZKP用在隐私计算和身份系统里。随着硬件加速和算法优化,证明生成速度会越来越快。以后可能你手机里就内置了ZKP协处理器,点一下就能生成证明。
另外,零知识证明和AI的结合也挺有意思。比如我想证明我的AI模型确实按某个规则训练了,但不想公开模型参数。用ZKP就能做到。这叫“可验证计算”,在去中心化AI里可能是个大方向。当然,离大规模落地还有距离,但趋势是向上的。对于普通用户来说,你不需要懂数学原理,只要知道这东西能让你的数据更安全、交易更私密,就够了。
零知识证明和ZK缩写是一回事吗
对,平时大家说的ZK就是零知识证明的缩写,Zero-Knowledge Proof。有时候你看到ZK-Rollup、ZK-EVM,里面的ZK都是这个意思。所以下次看到ZK,别懵,就是零知识证明的简写。
零知识证明一定有用吗?是不是万能的
不是万能的。它解决的是“证明而不泄露”的问题,但如果你本身就不需要保密,那用它就是脱裤子放屁——多此一举。而且它不能防止你主动泄露信息,也不能保证上链的数据本身是真的。它只保证“你证明的那个陈述”是成立的。所以别把它神化,该用的时候用,不该用的时候别硬套。
常见ZKP方案对比
| 方案类型 | 特点 | 典型代表 | 适用场景 |
| zk-SNARKs | 证明小、验证快,但需要可信设置 | Zcash、Groth16 | 隐私交易、扩容 |
| zk-STARKs | 无需可信设置,证明较大,抗量子 | StarkWare | 大规模计算验证 |
| Bulletproofs | 无需可信设置,证明较短 | Monero | 范围证明 |
| PLONK | 通用可信设置,一次设置可复用 | Aztec | 通用电路 |
总的来说,零知识证明是个挺酷的技术,它让“证明”这件事变得既安全又私密。虽然现在还有性能和复杂度的问题,但方向是对的。2026年往后,随着更多项目落地,咱们普通用户也能享受到它带来的好处,比如更私密的支付、更安全的身份验证。别被那些数学公式吓到,记住那个红绿球的例子就行。
零知识证明的提出者是谁
最早是1985年由三位密码学家Goldwasser、Micali和Rackoff提出的。他们因此拿了图灵奖。所以这玩意儿不是新东西,只是最近几年才火起来。
零知识证明主要目的是什么
就一个目的:在不泄露秘密本身的前提下,让别人相信你知道这个秘密。或者更广义地说,证明某个陈述为真,但不透露除“它为真”之外的任何信息。
 喜欢
 高兴
 鬼脸
 呵呵
 无聊
 伤心