OKX Web3钱包安全吗?这个问题我从2024年就开始关注,自己用了挺长时间,身边也有朋友因为设置没做好吃过亏。先说结论:OKX Web3 Wallet本身的安全机制是靠谱的,但钱包安不安全,很大程度上取决于你会不会设置。私钥怎么存、授权怎么管、钓鱼网站怎么防,这些细节没做到位,再好的钱包也白搭。下面我把自己的实操经验整理出来,跟着做一遍,基本能把常见风险堵住。
OKX Web3钱包到底安全吗?先搞懂它的底子
很多人一上来就问安不安全,其实得先明白OKX Web3 Wallet是去中心化钱包,私钥和助记词存在你自己设备上,OKX官方碰不到。这跟交易所账户是两码事,交易所被盗你还能找客服,钱包私钥丢了那就是真没了。
我用下来觉得它有几个做得不错的地方:一是支持多链,EVM、Solana、BTC这些主流网络都能管;二是内置了风险检测,你授权或者转账的时候会弹提示,告诉你这个合约有没有问题;三是钓鱼网址拦截,浏览器插件端会标红可疑站点。但这些功能默认不一定全开,得自己手动去设置里确认。
有个朋友去年就是没开风险提示,点了个假空投链接,钱包里的U直接被转走。所以别光问安全吗,先把安全设置做到位再说。
2026年必做的几个安全设置,少一个都不行
第一,助记词和私钥千万别截图存手机。我见过太多人图方便,助记词拍照放相册,结果手机一丢或者被恶意软件扫到,钱包直接清空。正确做法是手写在纸上,放两个只有你知道的地方。别用云笔记、别发微信收藏,这些都能被同步。
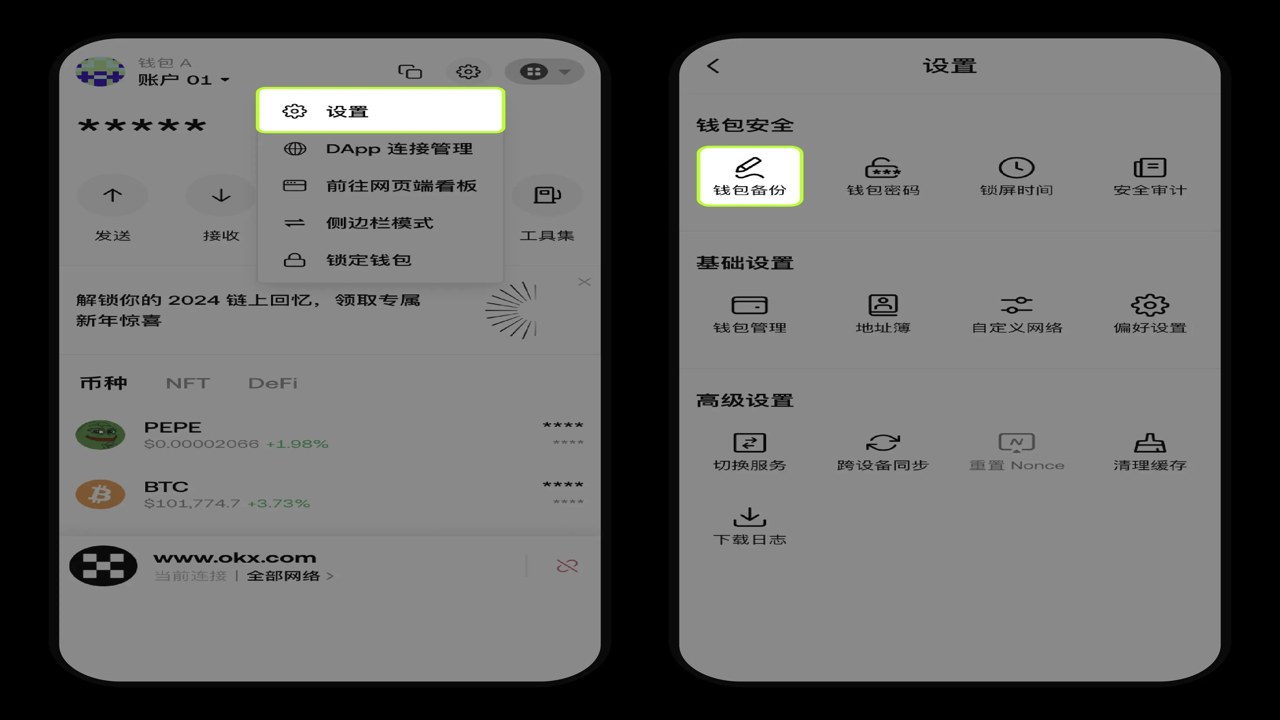
第二,开启钱包密码和生物识别。OKX Web3钱包App端可以设独立密码,再配合指纹或面容解锁。这样即使手机被别人拿到,也进不去钱包。插件端的话,每次打开都要输密码,别嫌麻烦。
第三,把授权管理定期清理。这是最容易忽略的。你玩DeFi、领空投,每次授权合约都能动你的代币。有些恶意合约会留后门。OKX Web3钱包里有授权管理功能,在设置里找到“授权检测”或者“Approval Manager”,把不用的授权全取消。我一般一个月清一次。
第四,开启防钓鱼码。这个功能在安全设置里,设置一个只有你知道的单词或数字。以后OKX给你发邮件,里面会带上这个码,没有的就是假的。
日常使用中容易踩的坑,我帮你列出来了
| 场景 | 风险点 | 正确做法 |
| 领空投 | 假网站诱导授权 | 只从官方推特或Discord进链接,核对域名 |
| 转账 | 复制地址被恶意软件替换 | 转账前核对地址前后几位,小额测试 |
| 连接DApp | 授权无限额度 | 手动改授权数量,别点“无限” |
| 备份钱包 | 助记词存网盘 | 手写纸质备份,分开放 |
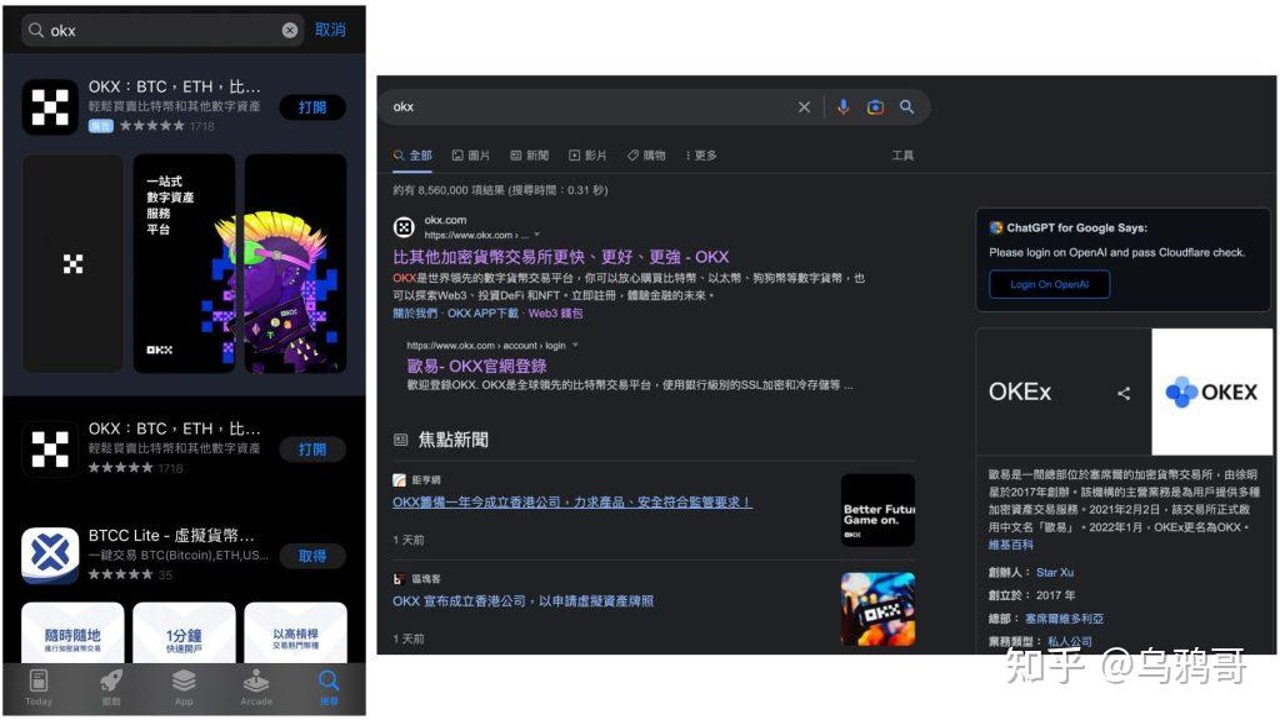
| 更新App | 下载到假安装包 | 只从官网或官方应用商店更新 |
这些坑我自己踩过两个,一个是授权无限额度,后来用授权管理取消了;另一个是差点点进假网站,还好浏览器插件弹了红色警告。所以OKX Web3 Wallet安全吗,真的要看你怎么用。
OKX Web3钱包怎么设置才最安全?
这个问题我被问得最多。其实没有一劳永逸的办法,但可以按这个顺序来:先备份助记词,再开密码和生物识别,然后设置防钓鱼码,最后把授权管理过一遍。做完这四步,基本的安全框架就有了。
另外建议把大额资产放在硬件钱包,OKX Web3钱包连硬件钱包也支持。日常交互用小额钱包,分散风险。还有,别随便连不明来源的WiFi去操作钱包,公共网络下尽量用手机流量。
最后说一句,OKX Web3 Wallet安不安全,七分靠设置,三分靠习惯。别乱点链接、别贪小便宜、定期检查授权,做到这些,比什么教程都管用。2026年了,骗子也在进步,咱们自己得多留个心眼。
 喜欢
 高兴
 鬼脸
 呵呵
 无聊
 伤心