说真的,要不是去年我自己钱包里突然多了几笔莫名其妙的零头币,我也不会去研究什么是加密货币灰尘攻击?当时还以为是谁转错了,后来一查冷汗都下来。简单讲,这就是有人故意往你钱包地址塞极小额的数字货币,像灰尘一样不起眼,但你一旦动了这些币,你的地址就被他们标记追踪了。今天我就用大白话把运作方式、真实案例与潜在风险识别方法全讲清楚,全是自己踩过的坑。
灰尘攻击到底怎么运作的?别被零头币骗了
先说明白,加密货币灰尘攻击不是直接偷你钱,而是搞情报。攻击者批量往成千上万个钱包地址打极小金额,比如0.000001个BTC或者一些冷门代币。这些灰尘币本身不值钱,但重点在于你如果好奇去花掉或者合并它们,你的钱包地址就暴露了。因为区块链上所有交易都是公开的,他们通过分析这些灰尘币的流向,就能把你多个地址关联起来,甚至查出你真实身份。
我遇到的那次,是有人往我一个很久不用的以太坊地址打了0.0001个USDC。我当时没忍住,想着蚊子腿也是肉,就转到了交易所。结果第二天就收到一堆钓鱼邮件,标题写着“你的钱包存在风险”。后来才明白,灰尘攻击运作方式就是利用人的贪小便宜心理。更狠的是,有些灰尘币本身是恶意合约,你一旦授权或者交互,钱包直接被清空。所以记住:来路不明的零头币,千万别碰。
真实案例:我朋友因为一笔灰尘币丢了3个ETH
说个真事,我朋友老张,玩链游的。去年他钱包里突然多了个叫“FREE”的代币,数量还不少。他一看能卖几百刀,就试着在去中心化交易所换。结果授权那一步没仔细看,点了确认。五分钟不到,钱包里3个ETH全没了。这就是典型的加密货币灰尘攻击真实案例,骗子把恶意代码藏在代币合约里,你以为是空投,其实是钓鱼。
还有一个更隐蔽的,有人收到灰尘币后没动,但后来他为了省手续费,用了钱包的“合并UTXO”功能。这一合并,直接把灰尘币和主钱包的币混在一起,等于主动把两个地址关联了。攻击者顺着链上记录,查到了他的交易所账户,最后通过社工手段盗走了账号。所以潜在风险识别方法第一条就是:别乱合并零碎余额,尤其是不知道来源的。
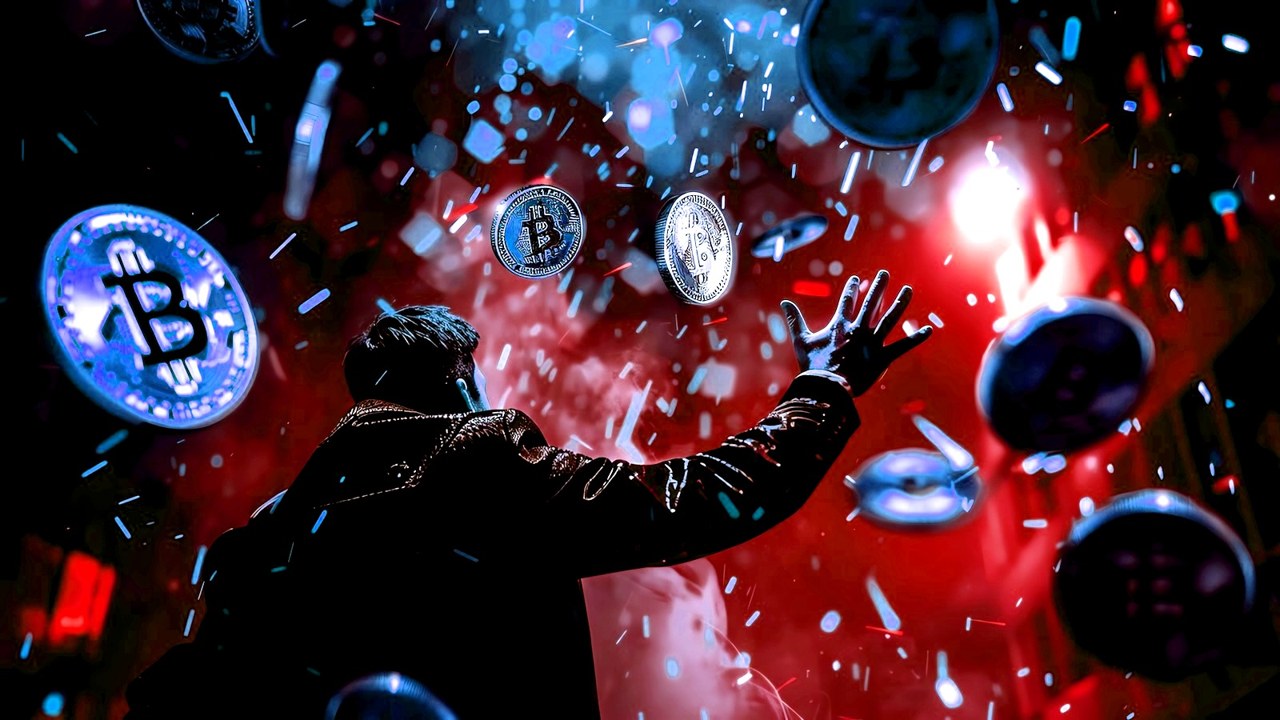
普通人怎么识别自己有没有被灰尘攻击?
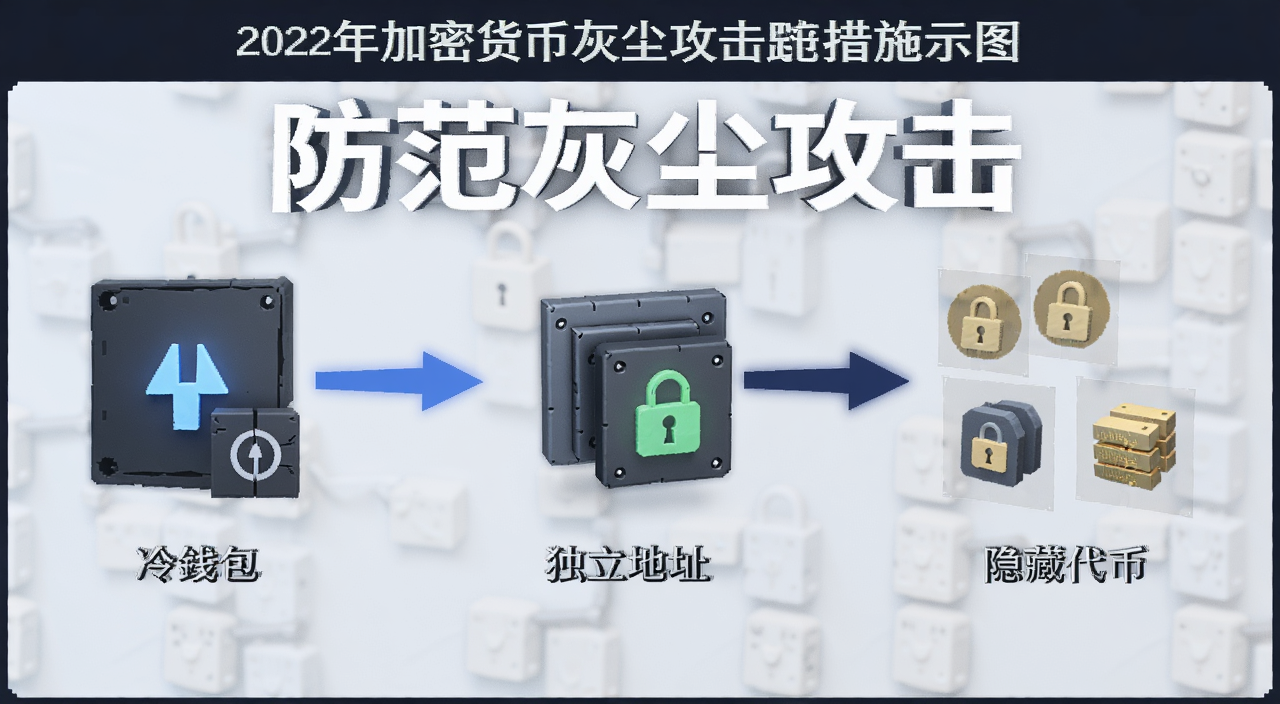
其实很简单,养成习惯就行。第一,定期看钱包交易记录,特别是那些你没操作过的入账。第二,如果发现小额陌生代币,先查合约地址,去区块浏览器看这个代币的创建者和持有者分布,如果高度集中,大概率是钓鱼。第三,千万别在未知DApp上授权这些灰尘币。我自己现在每个月都会用钱包自带的“垃圾代币”隐藏功能,把不认识的全隐藏,眼不见心不烦。
还有一点,什么是加密货币灰尘攻击?说白了就是心理战。你越好奇,越容易中招。我现在的原则是:不是自己买的币,一律当空气。哪怕它显示价值一千刀,我也不点。因为点一下可能损失一万刀。另外,如果你用的是UTXO模型的钱包(比如比特币),尽量开启“硬币控制”功能,手动选择要花的UTXO,别让钱包自动合并。
常见疑问:加密货币属于灰产吗?灰尘攻击算不算违法?
经常有人搜“加密货币属于灰产吗”,其实这问题得分开看。加密货币本身是中性技术,但灰尘攻击这种操作,明显属于恶意行为。在大多数国家,未经同意追踪他人交易信息、诱导授权盗币,都是违法的。只是链上取证难,很多小案子没人管。所以咱们普通用户只能自己防。至于“加密货币算灰产吗”,我觉得工具没有黑白,看谁用。但灰尘攻击绝对是黑产手段,碰见就拉黑。
2026年灰尘攻击的新趋势与防范建议
今年我发现灰尘攻击越来越智能了。以前只是打比特币,现在连Layer2、Solana链上都泛滥。而且骗子会伪装成热门空投,比如打着“2026新年空投”的旗号,给你打一堆垃圾币。识别方法还是老几样:不贪、不点、不授权。另外,建议用独立的钱包地址去领空投,别跟主资产放一起。如果你实在好奇,可以建一个“垃圾桶钱包”,专门用来观察这些灰尘币,但千万别连主钱包。
灰尘攻击潜在风险识别方法对比表
| 风险类型 | 表现形式 | 识别方法 | 处理建议 |
| 地址关联追踪 | 收到小额BTC/ETH后合并UTXO | 查看交易历史是否有陌生小额入账 | 不合并、不花费,直接隐藏 |
| 恶意合约授权 | 陌生代币要求授权或兑换 | 查合约地址、持币集中度 | 拒绝授权,撤销已有授权 |
| 钓鱼空投诱导 | 假空投网站连接钱包 | 核对官网域名,不点陌生链接 | 使用独立钱包参与空投 |
| 社工攻击 | 收到邮件/短信称钱包风险 | 不点击链接,直接登录官方钱包查看 | 忽略并举报 |
最后唠叨一句,加密货币灰尘攻击防不胜防,但只要你记住“天上不掉馅饼”,基本能避开99%的坑。我写这篇就是希望更多人别像我朋友那样吃亏。如果你觉得有用,转发给身边炒币的朋友,少一个人中招算一个。
 喜欢
 高兴
 鬼脸
 呵呵
 无聊
 伤心