先说结论:什么是加密货币热钱包?简单讲就是联网状态下帮你管理私钥、收发币的工具,手机App、浏览器插件、网页端都算。它方便,但方便和风险是绑在一起的。我写这篇不是劝你别用,而是把我自己这些年用热钱包的经验、踩过的坑、以及2026年还在坚持的几个安全习惯,原原本本讲一遍。
热钱包到底怎么运转的,别被术语吓到
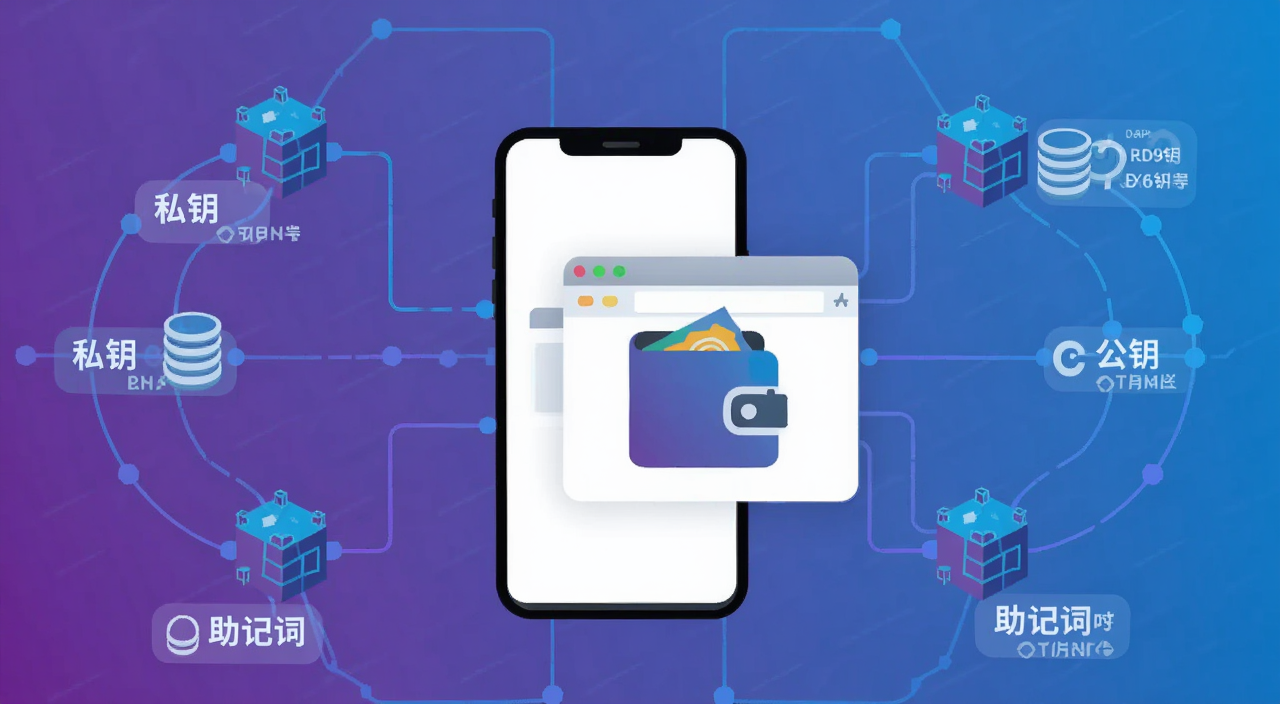
你可以把热钱包理解成一个“钥匙串”。私钥就是那把能打开你链上资产的钥匙,公钥相当于你的收款地址,别人知道地址能给你转钱,但拿不走你的钱。热钱包干的事,就是帮你生成这对钥匙、保管私钥、并且在你转账时用私钥签名。
关键点来了:私钥一旦联网,就有被偷的可能。冷钱包是把私钥藏在离线设备里,热钱包则是把私钥存在手机、电脑或者浏览器缓存中。所以热钱包的安全防线,本质上就是“别让私钥离开你的设备”和“别乱点授权”。
我刚开始用的时候,以为只要App不丢就没事。后来才明白,真正危险的是那些你随手点的“连接钱包”和“授权”按钮。私钥没丢,但授权给了恶意合约,币照样被转走。
常见热钱包类型,手机端、插件端、网页端怎么选
按使用场景分,热钱包主要就三类:
手机App钱包,比如imToken、Trust Wallet这类,装手机上随时能扫码转账,适合日常小额支付和交互。缺点是手机要是中了木马或者被root过,风险会高不少。
浏览器插件钱包,像MetaMask,主要配合电脑端DeFi、NFT市场用。方便是方便,但插件生态鱼龙混杂,假插件、山寨插件特别多,我之前就差点装到一个高仿的。
网页钱包,直接打开网站就能用,私钥存在浏览器本地。这种我現在基本不用了,除非是临时测试,因为网页环境太不可控,缓存、插件、钓鱼站防不胜防。
2026年还在坚持的安全防范习惯,都是血泪换来的
第一,助记词绝对不截图、不存网盘、不发微信。我见过太多人把助记词拍照存相册,结果手机一丢全完。手抄在纸上,放家里安全的地方,这是最土但最稳的办法。
第二,大额资产不放热钱包。热钱包就是零花钱包,放够日常交互的就行。真正长期持有的,该上冷钱包上冷钱包,别嫌麻烦。
第三,每次授权前看一眼合约地址和权限。很多钓鱼站会伪装成热门项目,授权时如果你不仔细看,它要的是“无限授权”,一旦点了,你那个币种就全被控制了。我现在养成习惯,授权额度能改小就改小,用完就去revoke.cash这类工具取消授权。
第四,别乱点空投链接和陌生DM里的链接。我那次被掏空,就是点了一个推特私信发来的“空投领取”链接,页面做得跟真的一样,连钱包弹窗都仿了,一签名就完了。
热钱包和冷钱包到底怎么搭配用
| 对比项 | 热钱包 | 冷钱包 |
| 联网状态 | 始终联网 | 离线存储 |
| 适合场景 | 日常小额、DeFi交互、NFT mint | 长期囤币、大额资产 |
| 安全等级 | 中低,依赖设备环境 | 高,私钥不触网 |
| 操作便捷度 | 高,扫码即用 | 低,每次转账需连接设备 |
| 常见代表 | imToken、MetaMask、Trust Wallet | Ledger、Trezor |
我自己的做法是:热钱包只放半个月内要用的量,冷钱包存大头。热钱包被盗了不至于伤筋动骨,冷钱包平时根本不联网,黑客再厉害也够不着。
热钱包怎么使用才安全,新手最容易忽略的几点
很多人问热钱包怎么使用才不出事,我觉得核心就三句话:下载渠道要官方、助记词要离线、授权要定期清理。
下载渠道这块,安卓用户尤其注意,别在第三方应用市场搜,直接去官网或者官方推特给的链接。苹果用户相对好一点,但也要认准开发者名称。插件钱包更夸张,搜索引擎前几个结果经常是广告山寨站,我現在都是直接输网址。
助记词离线这个不用多说了,手抄、钢板刻、分两地存放都行,就是别碰任何联网设备。
授权清理,建议每个月花五分钟,用revoke工具扫一遍,把不用的授权全取消。这步看着麻烦,但真能救命。
热钱包安全吗,被盗了还能追回吗
说实话,热钱包安全吗这个问题没有绝对答案。它安不安全,八成看你自己的操作习惯,两成才看钱包本身。你助记词不乱放、授权不乱点、大额不放里面,它就能用。你要是把全部身家放热钱包还到处点链接,那神仙也救不了。
至于被盗能不能追回,基本追不回。链上转账不可逆,黑客转走就转走了。所以别等出事再后悔,防范永远比补救划算。
最后再啰嗦一句:热钱包是个好工具,但它不是保险箱。把它当成你口袋里的零钱包,别当成银行金库,心态就对了。2026年链上环境只会更复杂,多留个心眼,比什么都强。
 喜欢
 高兴
 鬼脸
 呵呵
 无聊
 伤心