最近后台老有人问我,说2026年量子计算是不是真能把比特币给破了,自己手里的币要不要赶紧卖掉。说实话这个问题我一开始也没太当回事,后来认真翻了一些资料,又把自己用过的几种钱包挨个想了一遍,发现事情没那么简单,但也没网上那些标题党说得那么吓人。今天就用大白话把这事讲清楚,重点说说量子计算真能攻破比特币?一文看懂哪些钱包最危险,看完你自己判断要不要挪窝。
量子计算到底能不能攻破比特币
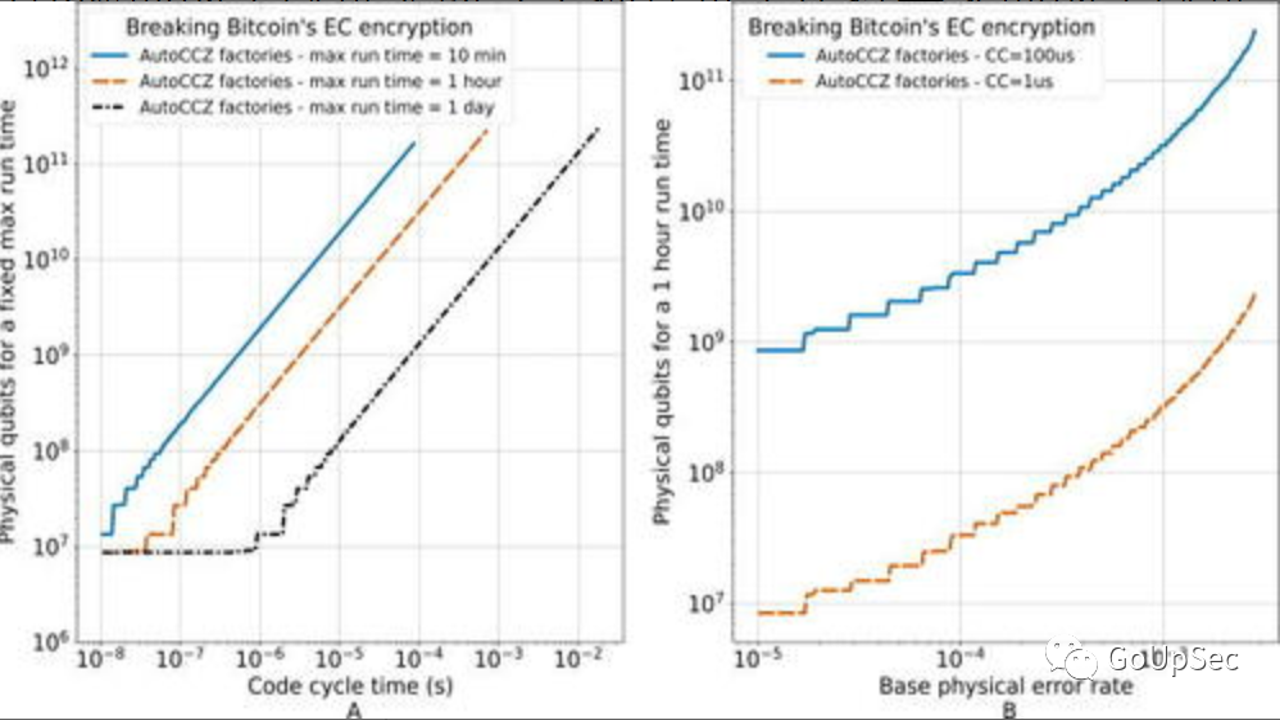
先给结论:目前还不行,但未来不好说。量子计算现在最大的瓶颈是量子比特不稳定,容易出错,真正能跑出威胁比特币的算力还差得远。比特币用的椭圆曲线加密,理论上确实可以被量子计算机用Shor算法破解,但需要几百万个稳定的量子比特,现在的机器连零头都不到。
不过有个点很多人忽略了,不是所有比特币地址都一样危险。早期那种直接暴露公钥的地址,比如你转过账的地址,公钥就挂在链上了,量子计算机一旦够强,这些地址首当其冲。而那些从来没动过的冷钱包地址,公钥没暴露,相对安全很多。所以危险不危险,关键看你钱包里的币是怎么存的。
哪些钱包类型最危险
我把自己用过的和身边朋友用的钱包大概分了几类,按危险程度从高到低排一下:
第一类,交易所热钱包。币放在交易所,私钥不在你手里,交易所怎么存的你也不知道。很多交易所为了方便归集资产,地址公钥早就暴露了。量子威胁真来了,交易所这种大池子肯定是第一个被盯上的。而且历史上交易所被黑的事还少吗,不用等量子计算,现在就不安全。
第二类,手机热钱包。像那些天天用的App钱包,方便是方便,但私钥就存在联网设备里,地址也经常在链上活动。公钥暴露是家常便饭,量子计算机真能跑起来,这些地址就是活靶子。
第三类,老式纸钱包和脑钱包。很多人觉得纸钱包最安全,离线嘛。但如果你生成纸钱包的时候用的是那种直接暴露公钥的格式,或者脑钱包用了弱密码,量子计算加上暴力破解,双重暴击。我早年也弄过纸钱包,后来发现地址格式有问题,赶紧挪了。
相对安全的是硬件冷钱包,尤其是那些支持新地址格式、每次收款都换新地址的。公钥不暴露,量子计算机再牛也得先找到你的公钥再说。
普通用户现在该做什么
别慌,但别懒。第一,把长期不动的币从交易所提到自己掌控私钥的硬件钱包里,这一步不管有没有量子威胁都该做。第二,尽量用新地址收款,别一个地址用到底。第三,关注比特币社区关于抗量子签名方案的进展,真到要升级的时候,跟着走就行。
还有一点,别信那些说量子计算明天就能破比特币的,也别信那些说永远不可能的。量子计算真能攻破比特币?一文看懂哪些钱包最危险,这个问题的答案随着技术发展在变,咱们普通人能做的就是别把鸡蛋放一个篮子里,该分散分散,该升级升级。
各类钱包危险程度对比
| 钱包类型 | 公钥暴露风险 | 量子威胁等级 | 建议 |
| 交易所热钱包 | 高 | 极高 | 尽快提币到自托管钱包 |
| 手机热钱包 | 较高 | 高 | 只放小额日常用 |
| 纸钱包/脑钱包 | 看生成方式 | 中到高 | 检查地址格式,必要时转移 |
| 硬件冷钱包 | 低 | 较低 | 长期存储首选 |
| 多签冷钱包 | 低 | 低 | 大额资产推荐 |
量子计算真的能破解比特币私钥吗
这个问题被问得最多。理论上Shor算法能解椭圆曲线离散对数问题,比特币的私钥就是从公钥推出来的,所以能破。但前提是你得先知道公钥。如果你从来没从这个地址花过币,公钥没上链,量子计算机也拿你没办法。所以私钥安不安全,取决于公钥有没有暴露,不是取决于量子计算机本身。
另外破解需要的时间也是问题。就算量子计算机够强,破解一个地址也要花时间,不是瞬间的事。比特币网络可以在这段时间里做抗量子升级。所以这事更像是一场赛跑,不是一锤子买卖。
现在换钱包还来得及吗
来得及,而且很有必要。不管量子计算什么时候来,把币放在自己手里、用安全的地址格式,都是对自己资产负责。我自己的做法是大部分放硬件冷钱包,小部分放手机钱包日常用,交易所只留交易需要的。这样即使真出什么事,损失也可控。
最后再说一句,量子计算真能攻破比特币?一文看懂哪些钱包最危险,重点不是量子计算本身,而是你的钱包习惯。习惯好的人,量子威胁来了也能扛一阵;习惯不好的人,不用等量子计算,现在就可能出事。
 喜欢
 高兴
 鬼脸
 呵呵
 无聊
 伤心