最近后台收到好多私信问量子计算是不是要把比特币搞崩了,说实话我一开始也心里没底。后来花了两周时间翻了十几篇论文,又找做密码学的老同学喝了顿酒,才算把这事捋明白。量子计算真能攻破比特币?答案是:能,但不是现在,也不是所有钱包都危险。今天这篇就掰开揉碎讲讲,2026年这个时间节点上,哪些钱包最危险,你手里的币要不要动。
先搞懂量子计算到底怎么“破”比特币
比特币的安全靠两把锁:一把叫椭圆曲线签名,管你花钱的时候证明“这币是我的”;另一把叫SHA-256哈希,管挖矿和地址生成。量子计算机对这俩的态度完全不一样。
哈希那部分,Grover算法确实能加速暴力破解,但也就是把难度从2的256次方降到2的128次方,该挖不出来还是挖不出来,矿工们暂时不用慌。真正要命的是签名那部分,Shor算法能在多项式时间内从公钥反推出私钥。啥意思呢?就是只要你的公钥暴露在链上,量子计算机理论上就能算出你的私钥,然后把币转走。
关键就在这——你的公钥什么时候暴露?这决定了你的钱包危不危险。
2026年量子算力到底到哪一步了
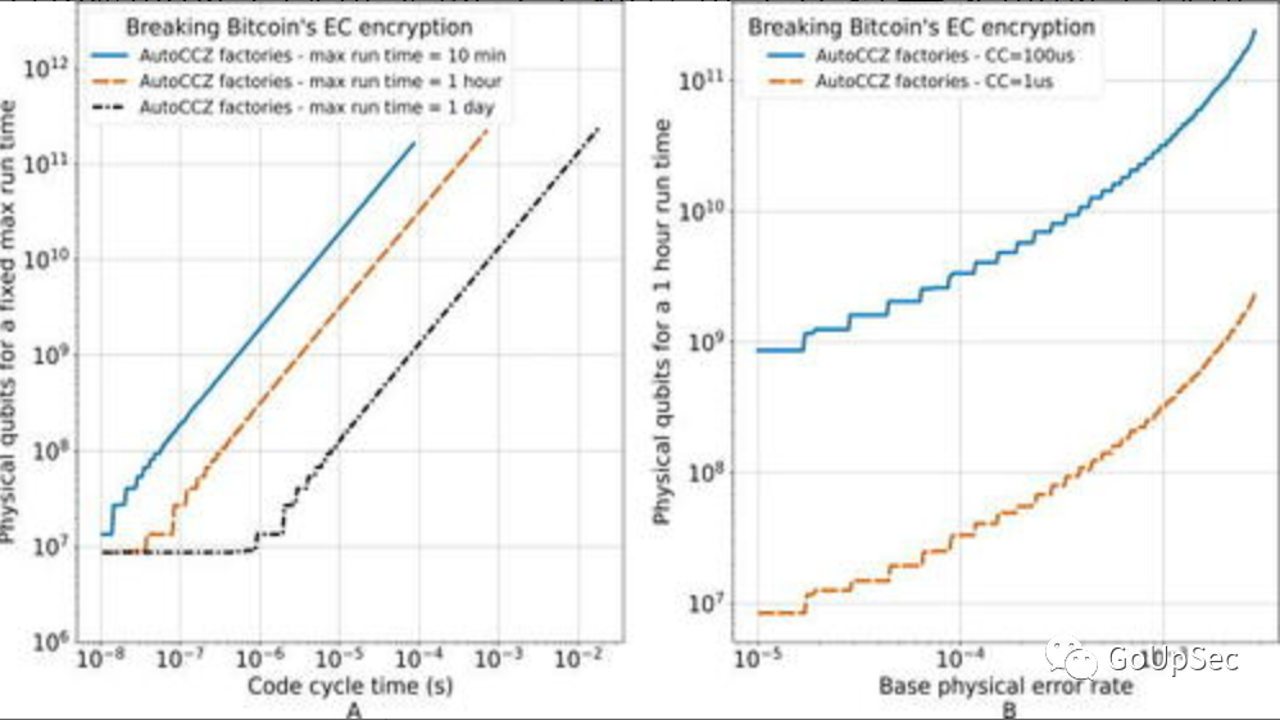
我知道你们想问的是“别扯理论,现在到底能不能破”。这么说吧,2025年底IBM和谷歌都发布了千比特级别的量子芯片,但离破解比特币需要的百万级物理量子比特还差得远。业内比较靠谱的估计是2030到2035年之间可能出现威胁,2026年你暂时不用半夜惊醒。
但是,注意这个但是——“现在破不了”不等于“不用提前准备”。因为比特币地址一旦把公钥暴露出去,就永远留在链上了,量子计算机哪天算力够了,随时可以回头去翻旧账。你今天图省事用了个危险地址,五年后可能就成了别人的提款机。
哪些钱包最危险?我按风险从高到低排了个序
下面这个表是我综合了公钥暴露程度、地址复用情况和迁移难度排出来的,你对号入座看看自己中招没有。
| 钱包类型 | 危险等级 | 原因 | 建议操作 |
| 早期P2PK地址(2009-2012年老矿工地址) | 极高 | 公钥直接写在链上,从未隐藏,量子计算机可直接推导私钥 | 尽快转移到新格式地址 |
| 重复使用过的P2PKH地址 | 高 | 每次花费都会暴露公钥,用几次就等于把钥匙挂门上 | 停止复用,换新地址 |
| 纸钱包/脑钱包 | 高 | 私钥生成方式弱,公钥暴露后毫无缓冲 | 导入新钱包重新生成 |
| 长时间未动的P2PKH地址 | 中高 | 收币时暴露公钥,一直不动反而给量子计算机留足时间 | 转移或至少换成P2SH |
| 现代P2SH/P2WPKH地址 | 低 | 花费前只暴露哈希,公钥在花费瞬间才上链 | 保持正常使用,无需恐慌 |
| 硬件钱包新生成的隔离见证地址 | 极低 | 公钥哈希保护,且可定期换地址 | 继续用,关注固件更新 |
看到没,最危险的不是你新买的硬件钱包,而是那些躺了十几年的老地址。中本聪那批早期矿工币要是真被量子计算机盯上,那才是大新闻。
普通人现在该做什么?三步走
第一步,翻翻你的钱包历史,看看有没有2015年之前的老地址,或者同一个地址收过好几次币的。有的话,别犹豫,赶紧生成新地址转过去。转账手续费跟币归零比起来不算啥。
第二步,以后收币养成好习惯,每次给人地址都重新生成一个,别偷懒复制粘贴。现在的钱包App基本都支持这个功能,点一下的事。
第三步,别把币全放一个篮子里。冷钱包、热钱包、交易所分散着来,就算真出幺蛾子也不至于全军覆没。
量子计算真的能破解比特币吗?我的判断
短期不能,长期得防。2026年你该关心的不是量子计算机什么时候来,而是你的币是不是放在那些“公钥已经暴露”的地址里。如果是,那不管量子计算机明天来还是五年后来,你都是第一批受害者。
还有个事得说清楚,比特币社区也不是吃素的。抗量子签名方案已经在讨论了,叫啥BIP-360还是多少来着,反正技术圈在推进。但升级需要时间,而且老地址的币怎么办是个大难题。你总不能强制中本聪搬家吧?
所以我的建议就一句话:新币用新地址,老币早迁移,别等量子计算机上新闻了再拍大腿。
量子计算对比特币钱包安全吗?再唠叨两句
有人问我“那我是不是该把币全卖了”。大可不必。量子计算威胁的是签名算法,不是比特币本身。只要地址格式选对,该拿住还是拿住。真正该慌的是那些把币扔在老地址里十年没动过的人。
还有人问“交易所钱包安全吗”。大部分主流交易所早就用上了多签和冷存储,而且地址轮换做得比个人钱包勤快,风险相对低。但交易所跑路风险可比量子计算高多了,这个自己权衡。
行了,该说的都说了。你要是看完还拿不准自己钱包啥情况,把地址类型发评论区,我尽量帮看。记住一句话,量子计算真能攻破比特币,但攻破的是那些不设防的老钱包,别让你的币成为教科书案例。
 喜欢
 高兴
 鬼脸
 呵呵
 无聊
 伤心