最近群里好几个兄弟都在问,2026年了,热钱包到底还能不能放心用?会不会哪天醒来币就没了?说实话这问题我太有感触了,因为我自己上个月就差点被一个假空投链接钓走助记词,幸好当时多留了个心眼。今天不整那些虚头巴脑的概念,就聊聊2026年热钱包安全吗?会不会被黑、钓鱼、恶意授权?这些事,把我自己踩过的坑和总结出来的经验全倒出来,希望能帮你少交学费。
热钱包到底是个啥,为啥老有人说它不安全
热钱包说白了就是联网的钱包,你手机上的App、浏览器插件那种都算。它方便啊,随时转账、随时交易、随时撸空投,但问题也就出在这个“随时”上。因为一直连着网,黑客、骗子、恶意软件就都有了可乘之机。冷钱包不联网,安全系数确实高,但用起来麻烦,所以大部分人平时还是用热钱包。2026年热钱包安全吗?答案是:安不安全,一大半看你自己怎么用。钱包本身的技术其实一直在进步,像多方计算、硬件隔离这些方案越来越成熟,但骗子也在升级,钓鱼网站做得跟真的一模一样,授权弹窗你手一抖就点了确认。
被黑、被钓鱼、被恶意授权,到底哪个最要命
先说被黑。真正通过技术手段攻破钱包加密算法的,少之又少,普通人基本遇不上。你听到的“被黑”,绝大多数其实是自己把助记词泄露了,或者点了假网站输入了私钥。再说钓鱼,这是目前最猖狂的。假空投、假客服、假交易所公告,诱导你点链接、连钱包、签名。我上个月遇到的那个就是,页面做得跟某项目官网几乎一样,连域名都只差一个字母。最阴的是恶意授权,你连上钱包签了一个“确认”,看起来啥也没转,实际上已经给了对方转走你某个代币的权限。等你发现的时候,资产早就被划走了。所以回到2026年热钱包安全吗?会不会被黑、钓鱼、恶意授权?这个问题,被黑概率低,但钓鱼和恶意授权绝对是重灾区。
怎么判断一个热钱包靠不靠谱
我自己选钱包就看几点。第一,看它是不是开源代码,有没有经过知名安全公司审计,这个在官网一般都能查到。第二,看它有没有异常授权检测和撤销功能,现在不少主流钱包都内置了授权管理,能一键查看你授权过哪些合约,还能直接取消。第三,看社区口碑,别光看下载量,去推特、电报群里搜搜有没有大量被盗的反馈。第四,尽量选支持硬件钱包连接的热钱包,大额资产还是放冷钱包,热钱包只留平时要用的零花钱。记住一句话,热钱包不是保险箱,别把全部身家放里面。
日常使用热钱包,哪些操作绝对不能碰
下面这些是我用血泪总结出来的,你哪怕只记住一半,也能避开绝大多数坑。第一,助记词和私钥,除了你自己,谁都不能给。截图、拍照、存网盘、发微信,统统不行。第二,不明链接坚决不点,尤其是推特私信、电报群里发的“独家空投”。第三,每次连接钱包签名之前,仔细看弹窗内容,看不懂就别签。第四,定期检查授权,把不用的、不认识的授权全部取消。第五,大额转账前先小额测试,确认地址没错再转。第六,手机和电脑别乱装来路不明的软件,特别是那些号称“钱包破解”“助记词恢复”的工具,百分之百是骗局。
热钱包和冷钱包到底怎么选
很多人纠结这个,我直接说我的做法。冷钱包我用来存大额、长期不动的币,热钱包就放一点日常交互用的。没有绝对哪个更好,看你用途。下面这个表是我自己整理的一个简单对比,你可以参考一下。
| 对比项 | 热钱包 | 冷钱包 |
| 联网状态 | 一直联网 | 不联网 |
| 方便程度 | 高,随时交易 | 低,操作麻烦 |
| 安全风险 | 钓鱼、恶意授权、木马 | 物理丢失、损坏 |
| 适合场景 | 日常小额、交互、撸毛 | 大额存储、长期持有 |
| 被盗概率 | 相对较高 | 相对较低 |
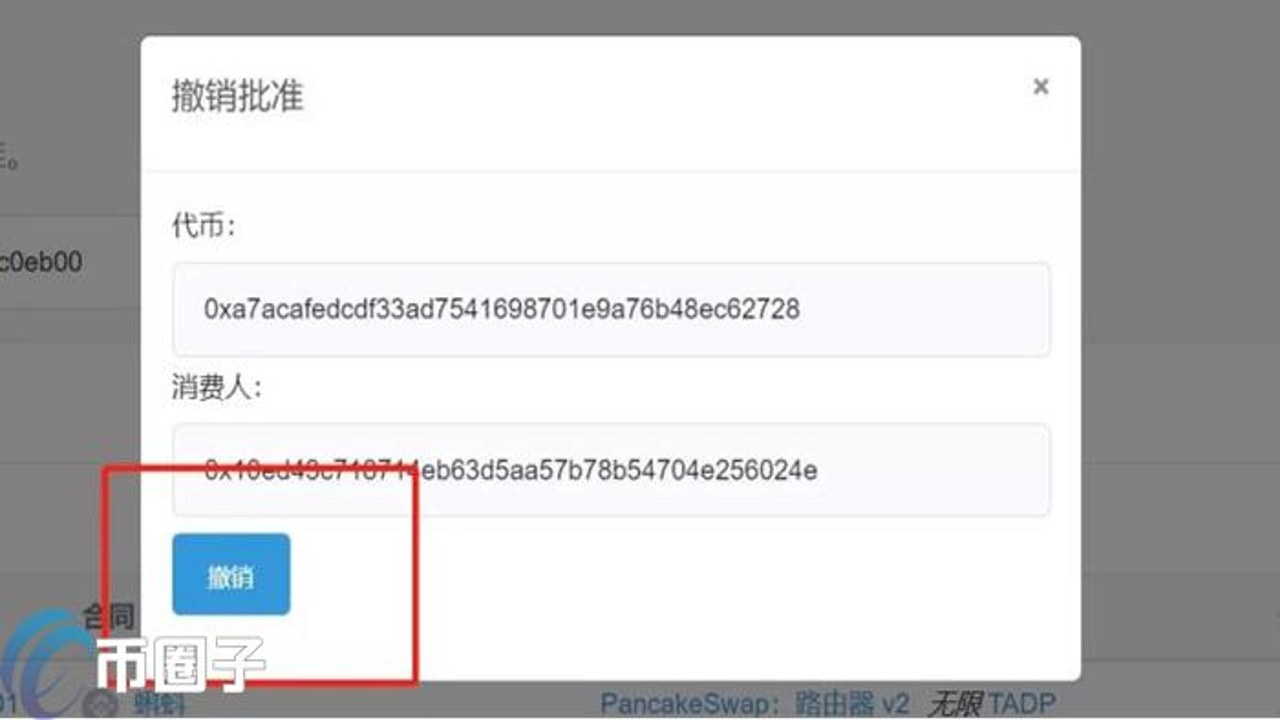
热钱包可以盗吗?怎么防止被恶意授权?
热钱包当然可以被盗,但前提是你给了骗子机会。恶意授权就是最常见的一种。怎么防?第一,永远不要在陌生网站连接钱包,除非你百分百确定它正规。第二,签名前看清楚是“登录”还是“授权转账”,很多钓鱼网站会把授权伪装成登录。第三,用带授权检测的钱包,定期清理。第四,如果发现资产被转走,第一时间撤销授权,虽然可能来不及,但能防止进一步损失。第五,大额资产别放热钱包,这是最根本的。
2026年热钱包安全吗?我的最终结论
绕回最开始的问题,2026年热钱包安全吗?会不会被黑、钓鱼、恶意授权?我的看法是,热钱包本身的安全技术在进步,但风险永远存在,而且骗子手段也在更新。你能做的,就是养成好的使用习惯,不贪小便宜,不点不明链接,不随便授权,大额资产放冷钱包。做到这些,热钱包日常用完全没问题。别因为怕被偷就完全不用,也别因为方便就毫无防备。希望这篇能帮你避开那些坑,守住自己的资产。

 下载
 下载
 下载
 下载
 下载
 下载
 喜欢
 高兴
 鬼脸
 呵呵
 无聊
 伤心