最近不少做运维的朋友在群里问,公司业务上云之后,安全这块到底该怎么搞。尤其是中小团队,没有专门的安全部门,老板又天天念叨等保合规、数据别泄露,压力全压在运维身上。我自己前阵子刚帮两个客户落地了灵动云安全中心企业级防护解决方案,从选型到部署再到日常运维,踩了一些坑也攒了点经验,今天就用大白话聊聊这套东西到底能干啥、值不值得上。
灵动云安全中心到底解决什么问题
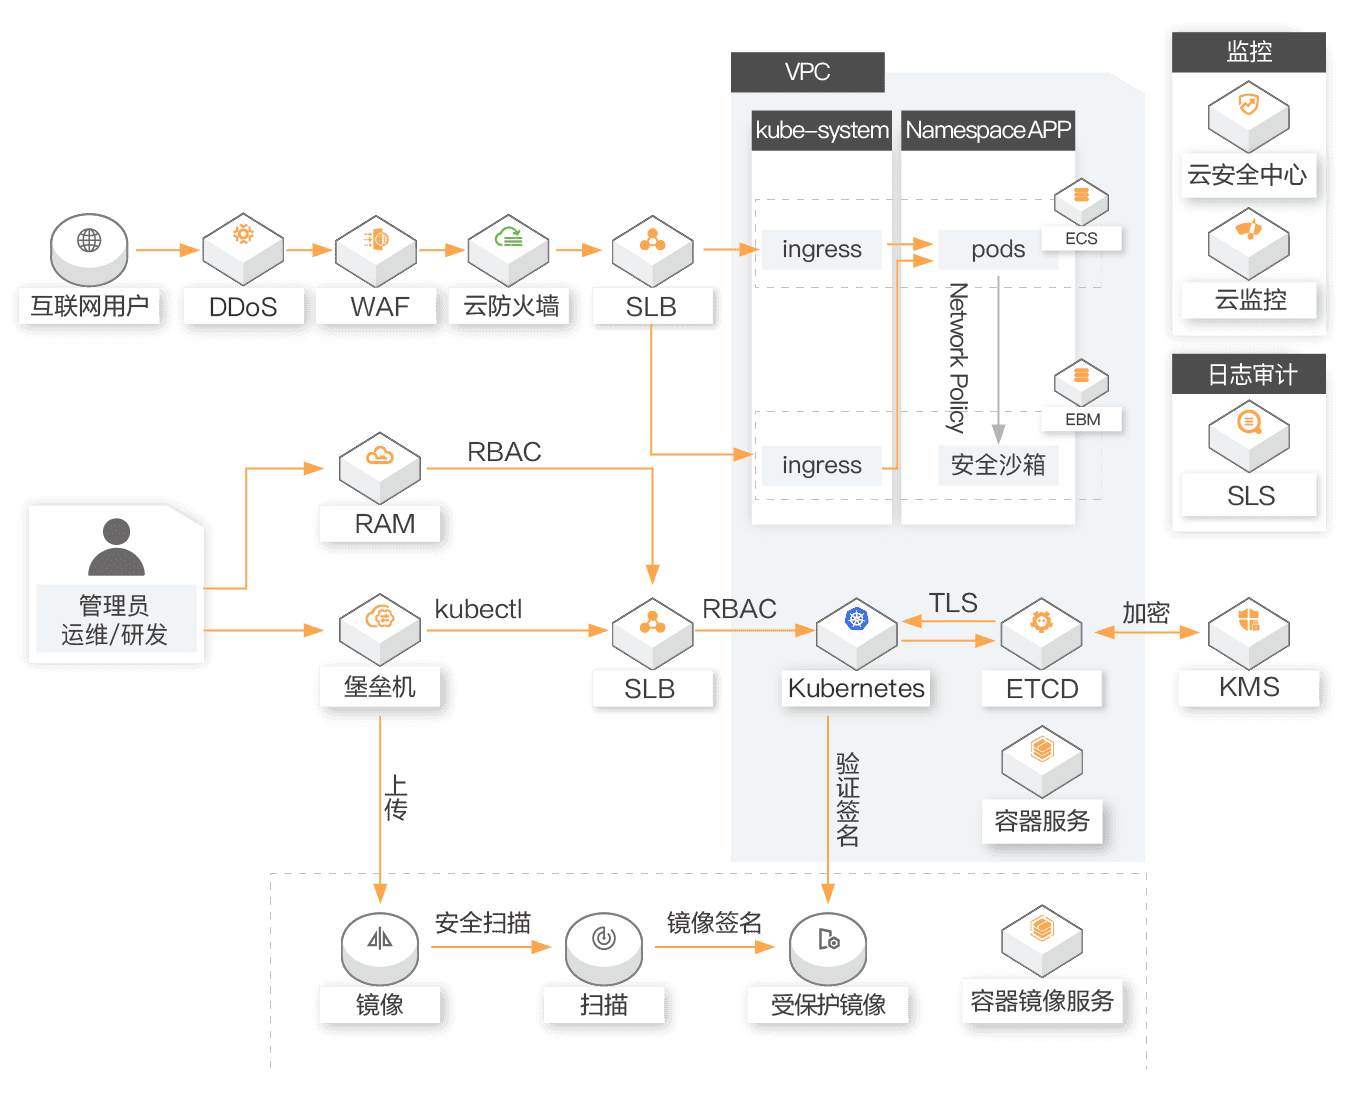
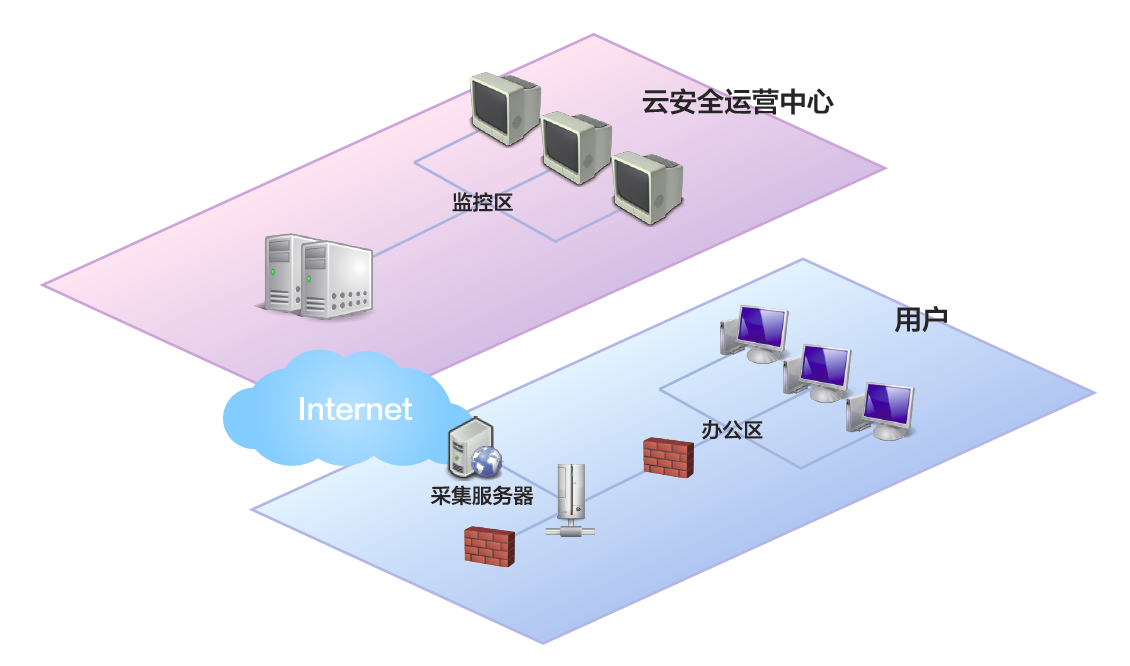
说白了,灵动云安全中心就是给你云上资产配的一个“安全管家”。以前我们怎么干?买一堆安全产品,WAF、堡垒机、主机杀毒各管各的,告警信息散落在七八个后台,看都看不过来。灵动云安全中心把主机安全、漏洞管理、基线检查、入侵检测这些能力整合到一个控制台里,资产清点、风险发现、处置闭环一条龙走完。
我印象最深的是刚接手的那个客户,云上跑着三十多台服务器,之前用某开源方案扫漏洞,扫出来的报告几百页,根本不知道先修哪个。灵动云安全中心直接按资产重要程度和漏洞利用难度排了优先级,高危且能被远程利用的排最前面,运维照着列表干就行,省心不少。
企业级防护方案里哪些功能最实用
功能列表官方写了一大堆,我挑几个实际用下来感知最强的说说。第一个是主机入侵检测,什么反弹shell、挖矿进程、异常登录,基本秒级告警。有次半夜收到告警说某台机器CPU飙到100%,爬起来一看果然中了挖矿木马,直接隔离处置,没等它扩散就摁住了。
第二个是漏洞风险管理。它不只是扫CVE,还会结合你的业务环境判断漏洞能不能被实际利用。比如一个组件漏洞需要特定端口开放才能打,你机器上那个端口根本就没开,它就不会让你瞎忙活。这个逻辑我觉得挺实在的,不像有些工具只会堆报告。
部署和日常运维麻烦吗
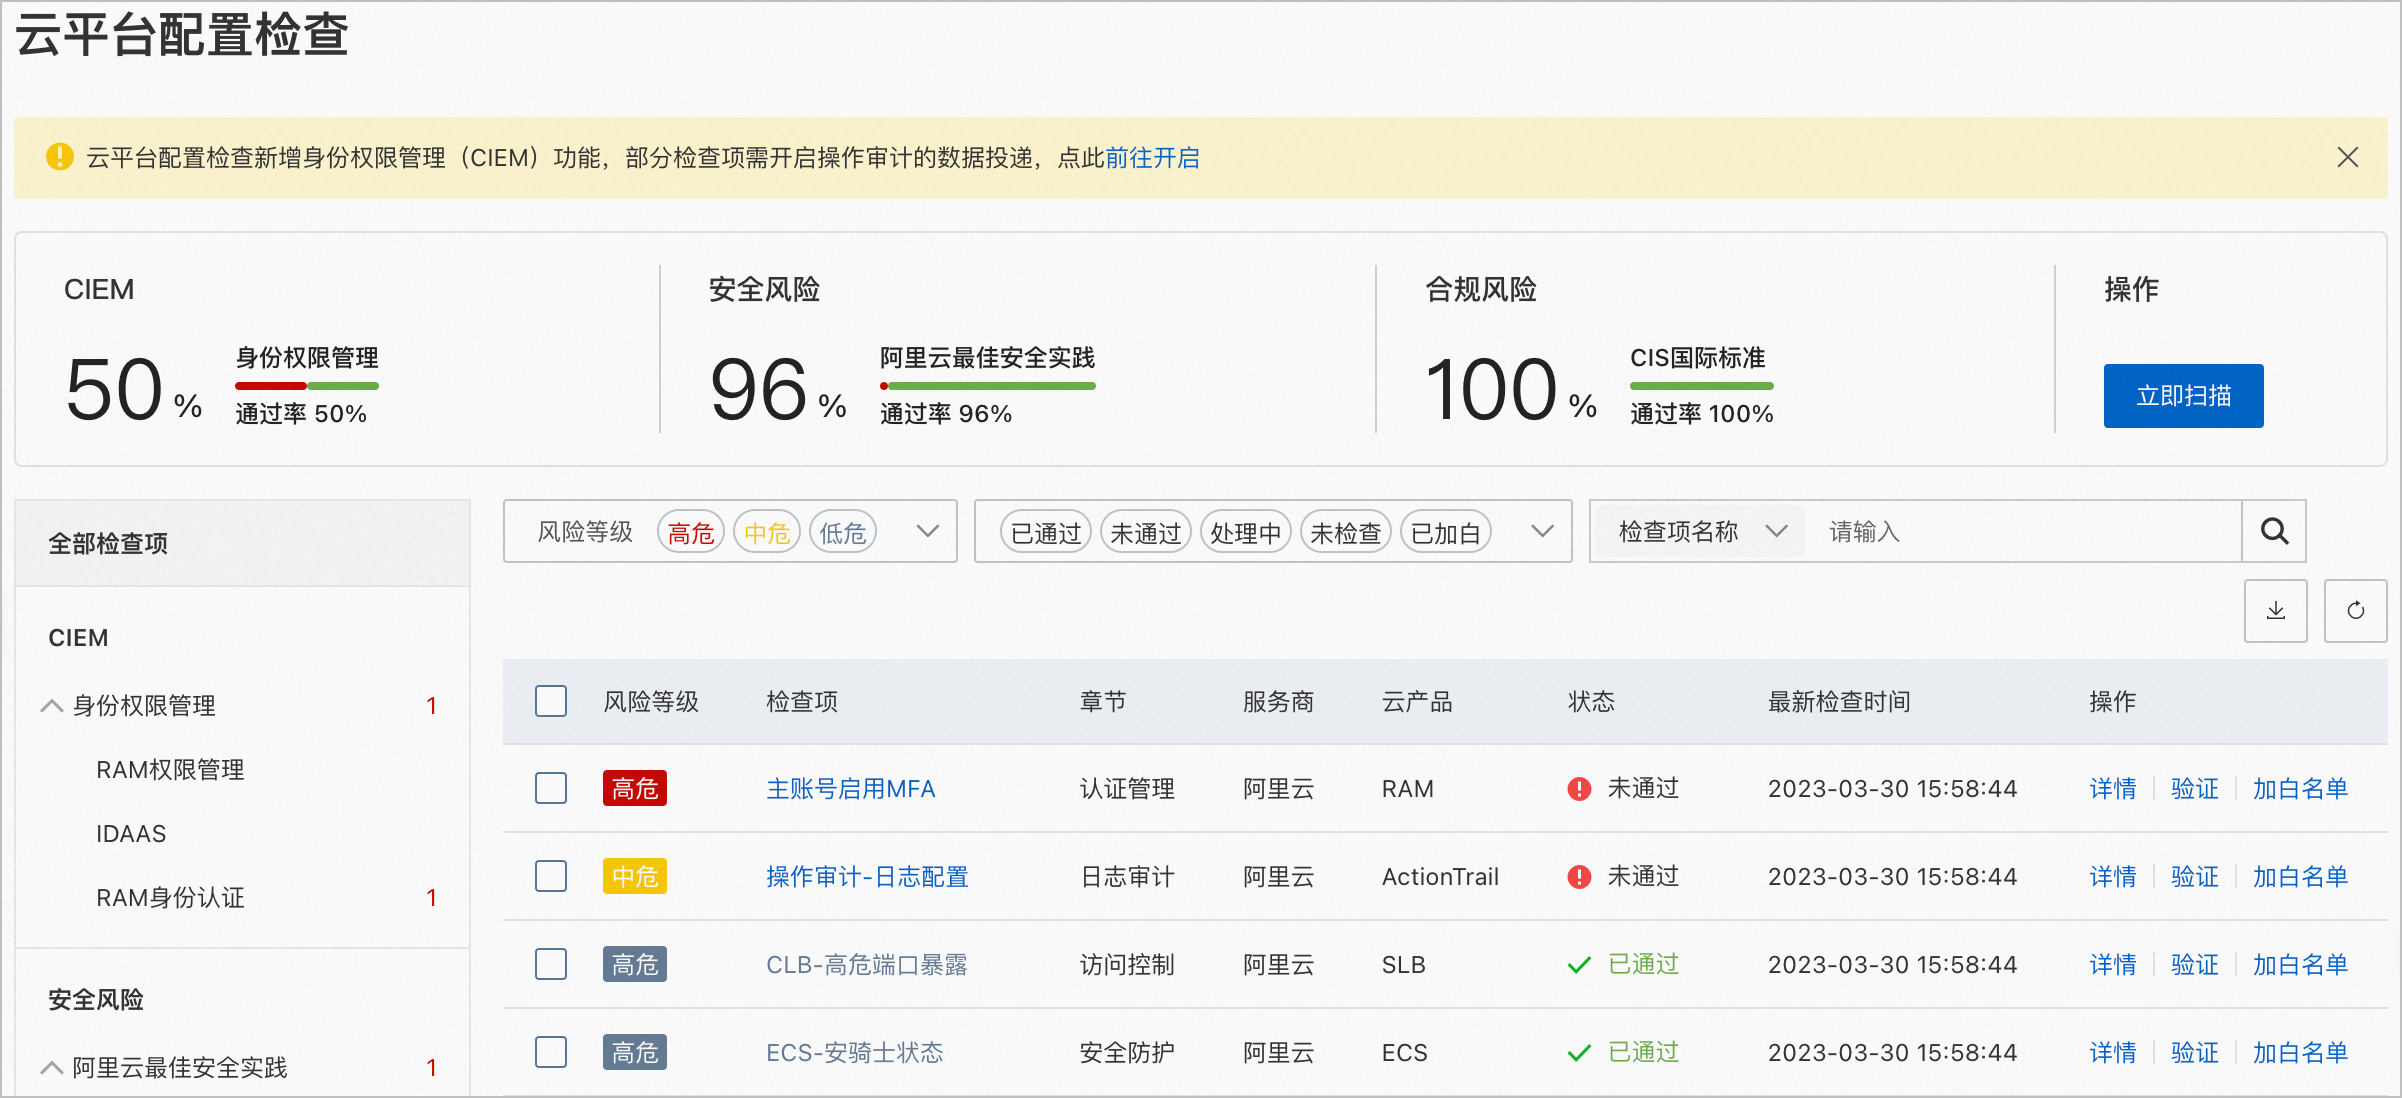
说实话,一开始我也担心部署复杂。实际装下来,agent安装包一条命令就搞定,Linux和Windows都支持。控制台是SaaS化的,不用自己搭服务器,登录网页就能看。对于没有安全专职人员的小团队来说,这点很友好。
不过有个小坑提醒一下:agent安装之后记得检查下网络策略,有些客户内网隔离严,agent连不上控制台就一直显示离线。我当时排查了半天,后来发现是安全组没放行出站端口,调一下就好了。日常运维的话,每天花十分钟看看告警面板,每周处理一下漏洞列表,基本就够用了。
等保合规这块能帮上忙吗
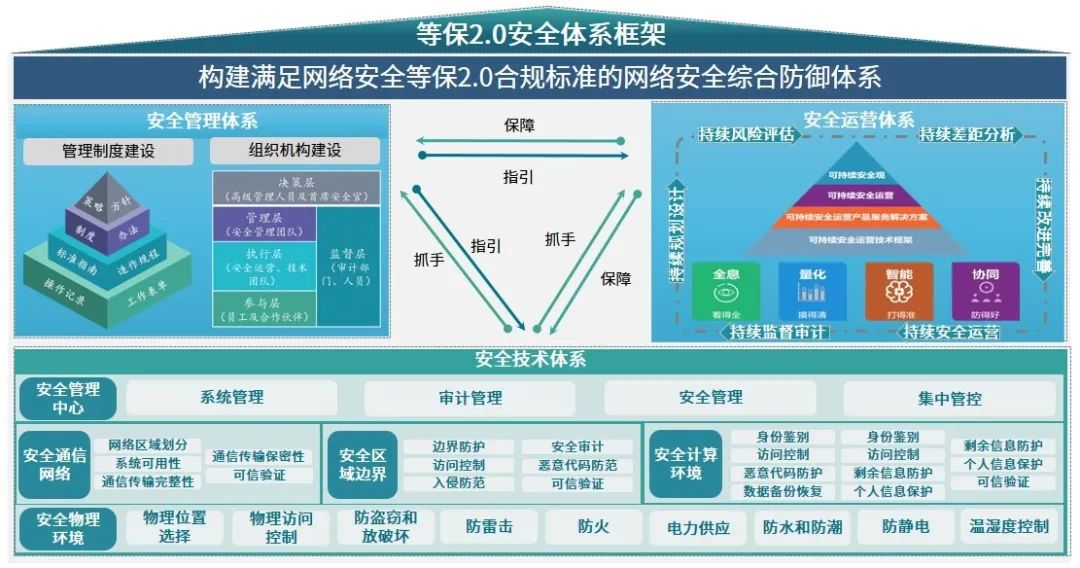
能。很多客户上灵动云安全中心就是冲着等保来的。它内置了等保2.0三级要求的检查项,基线核查、日志审计、入侵防范这些都有对应模块。测评的时候,测评师要什么数据,直接从控制台导出报表就行,不用临时抱佛脚翻日志。
我那个客户去年做等保,之前用传统方案折腾了一个多月整理材料,这次换了灵动云安全中心,两周不到就把安全部分材料备齐了。当然不是说买了工具就一定能过,该做的管理制度、人员培训还得做,但技术这块确实省了不少力气。
价格和选型建议
价格这块官方是按资产数量和选配模块来算的,具体数字我就不说了,免得有广告嫌疑。但对比下来,比单独买几家的安全产品要划算,而且省了集成和运维成本。选型的时候建议先梳理清楚自己有多少台服务器、有没有等保需求、团队有没有安全运维能力,然后找官方售前聊,他们一般会给个试用期,先跑起来看看效果再决定。
我个人觉得,如果你是50台服务器以内的中小团队,又不想在安全上投入太多人力,灵动云安全中心企业级防护解决方案是个挺务实的选择。大厂可能有自研的安全体系,但中小团队用这个性价比确实高。当然,工具只是辅助,关键还是得有人盯着告警、及时处置,安全这件事没有一劳永逸。
几个容易被忽略的细节
最后说几个我踩过的坑。一是资产分组要提前规划好,别等接了几百台机器再整理,那时候标签乱得一塌糊涂。二是告警通知渠道要配全,邮件、钉钉、企微都加上,万一漏看一条可能就出大事。三是定期做一次全量扫描,别只依赖实时告警,有些潜伏的风险得主动挖。
整体用下来,灵动云安全中心给我的感觉是功能扎实、上手不难,特别适合那些“想做好安全但人手不够”的团队。当然它也不是万能的,比如你要做深度渗透测试或者定制化安全开发,那还得另找专业服务。但对于日常防护和合规需求,这套方案够用了。
 喜欢
 高兴
 鬼脸
 呵呵
 无聊
 伤心