最近不少朋友问我,手上拿到一个可疑IP或者一个来路不明的文件,想查查它到底干不干净,该去哪儿查。我一般直接推荐微步情报社区,用了挺长一段时间,免费额度对个人用户来说基本够用,查询维度也比较全。这篇就把我自己平时用微步情报社区做威胁情报查询的流程捋一遍,从注册到具体研判,包括中间踩过的一些坑,都写下来,新手照着做基本能上手。
先搞清楚微步情报社区能查什么
很多人第一次进微步情报社区,看到一堆菜单会有点懵。其实日常用得最多的就三块:IP查询、域名查询、样本文件查询。IP和域名主要看信誉分、关联样本、历史解析记录这些;样本查询则是上传文件看它是不是恶意、属于哪个家族。另外它还有个社区板块,能看到别人分享的情报和讨论,有时候查不到的东西去社区里翻翻,反而有意外收获。
我自己的习惯是,遇到可疑IP先查IP,遇到钓鱼链接先查域名,拿到陌生附件先看哈希再决定要不要上传。这个顺序不是死的,但按这个来比较省查询次数,毕竟免费账户每天的额度有限,别一上来就乱查一通。
注册登录和免费额度那些事
注册没什么门槛,邮箱验证一下就行。这里提醒一句,微步情报社区的免费账户是有查询次数限制的,具体数字平台会调整,我建议大家用之前先看一眼自己的剩余额度。之前我就吃过亏,排查一个事情连着查了十几个IP,结果额度用完了,后面真正要紧的那个反而查不了,只能等第二天。所以现在我都习惯先把可疑目标列个清单,挑最关键的先查。
另外个人版和企业版功能差别不小,如果你只是日常排查,个人免费版完全够;要是团队用,可以考虑升级,但普通用户真没必要一上来就花钱。
IP查询:重点看哪几个字段
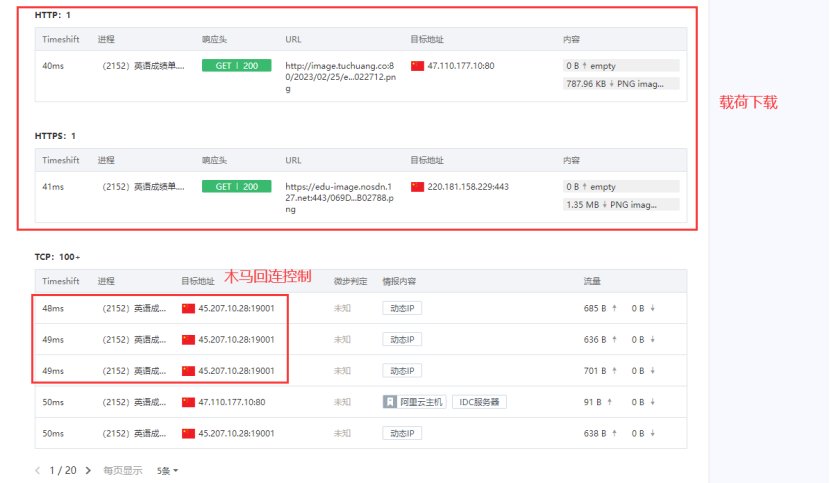
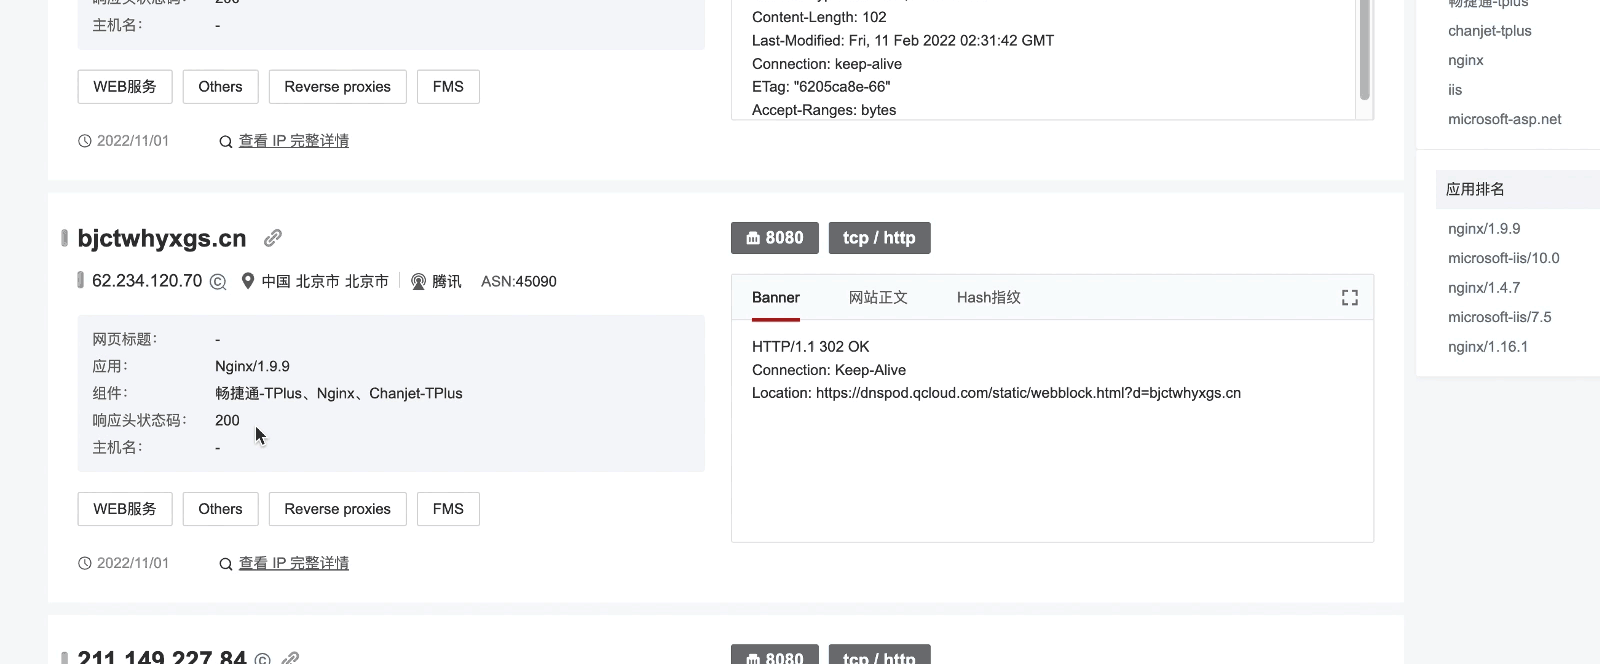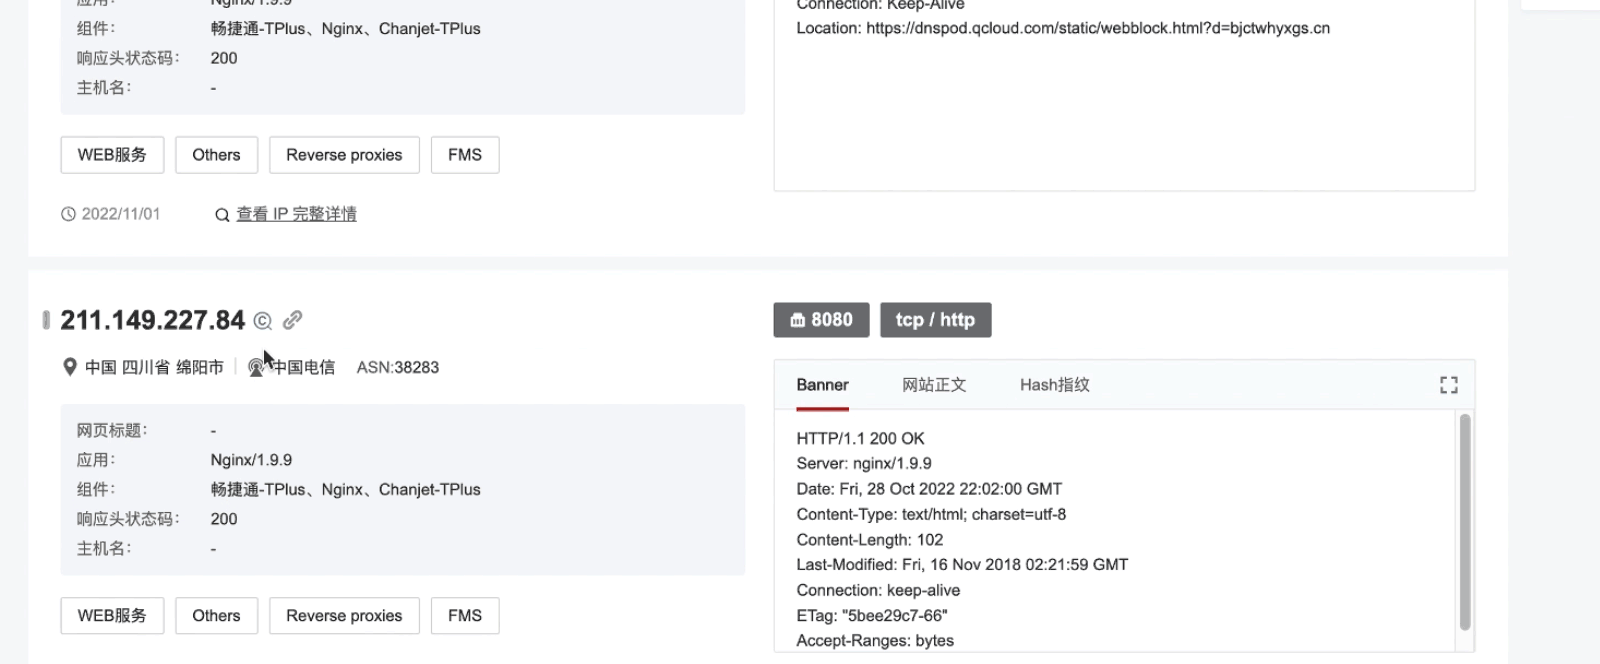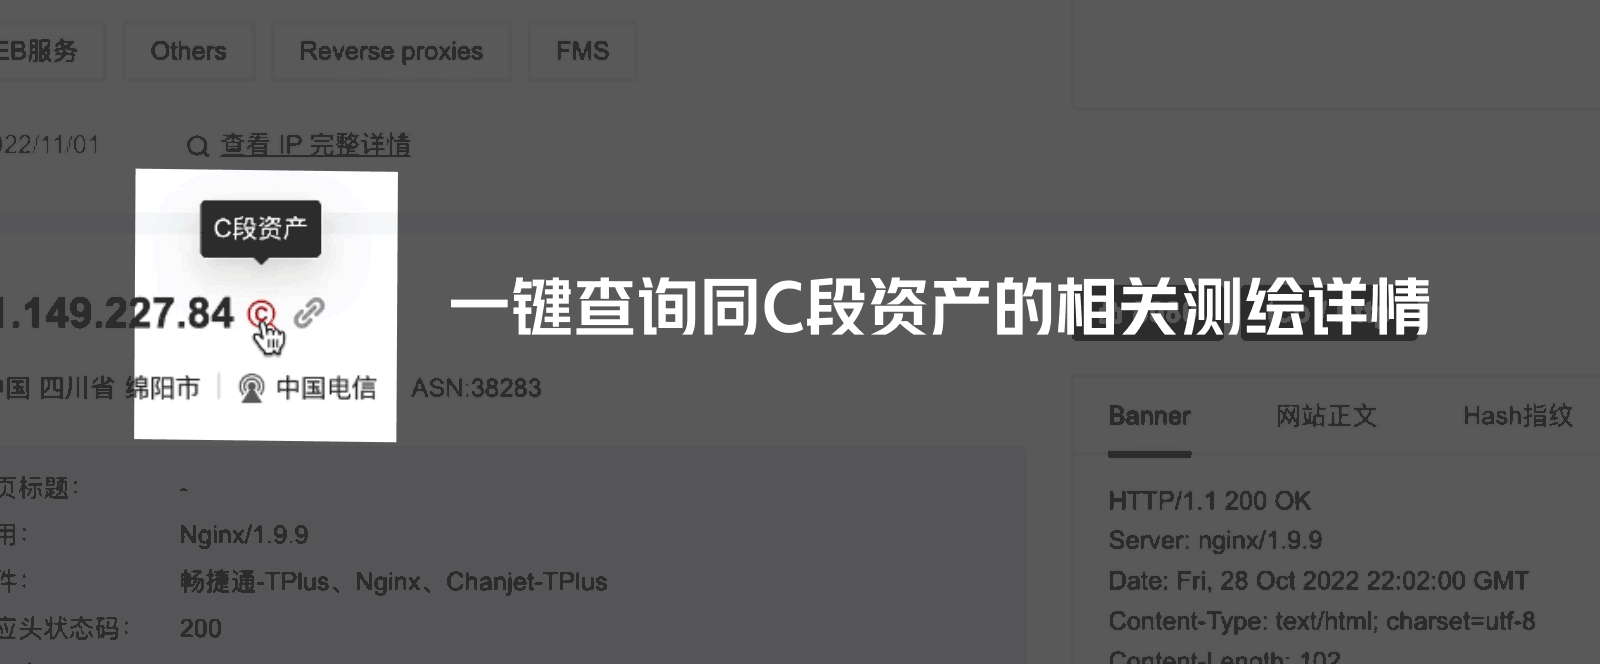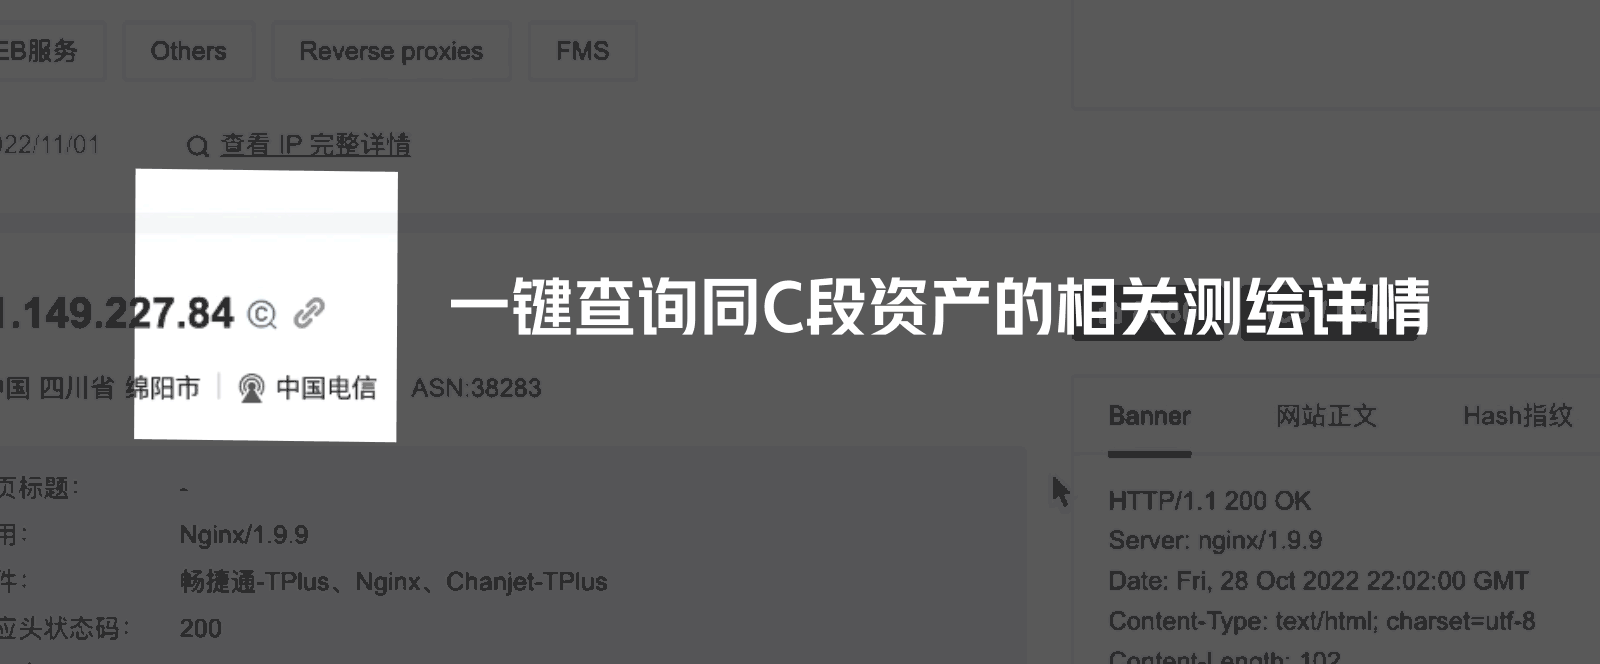
查IP的时候,页面上信息挺多,新手容易看花眼。我一般先看信誉分和标签,如果直接标了恶意、僵尸网络、扫描器之类的,基本就不用往下细看了。然后看关联样本,这一步很关键,能看出这个IP背后连着哪些恶意文件。再看历史解析记录,有些IP现在看着干净,但历史上解析过钓鱼域名,这种也要留个心眼。
有个小技巧,查完IP别急着关页面,往下拉能看到社区里有没有人讨论过这个IP,有时候别人已经分析得很清楚了,直接参考能省不少时间。我碰到过几次,自己查半天没头绪,结果社区里早有人贴了完整分析,白折腾。
域名和样本查询的实操细节
域名查询逻辑跟IP差不多,重点看信誉、关联样本和Whois信息。钓鱼域名往往注册时间很短,这个可以作为一个判断依据。样本查询的话,建议先算哈希再查,能查到就直接看结果,查不到再上传文件。上传文件要注意,别把涉及隐私或者公司内部的东西传上去,这个底线得守住。
还有一点,微步情报社区的样本分析结果里会给出行为标签和家族归属,这些信息对写报告或者跟同事解释很有用。我平时排查完,习惯把关键结论截图存下来,后面复盘的时候直接翻记录,比重新查一遍快多了。
几个我踩过的坑和实用建议
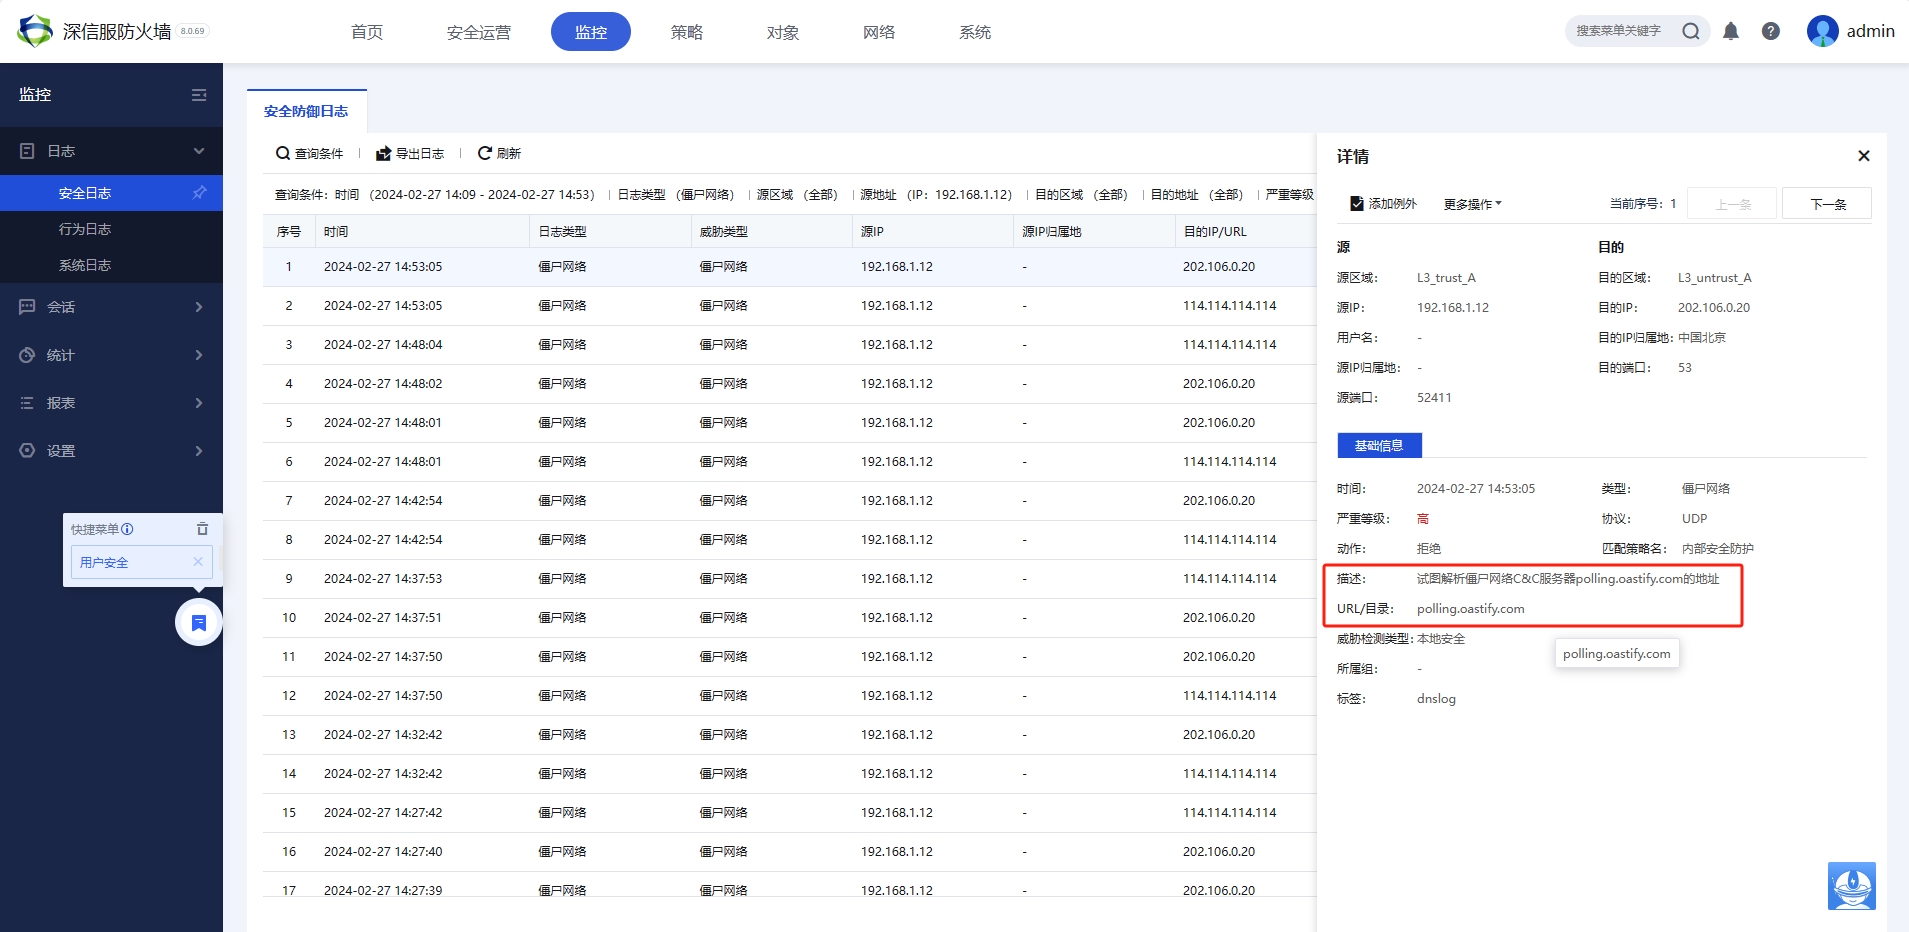
第一个坑,别迷信单一结果。有时候微步情报社区显示某个IP信誉良好,但结合其他信息看还是有问题,情报查询是辅助判断,不是唯一标准。第二个坑,查询记录要留。平台有历史查询功能,但我还是习惯自己另存一份,万一后面要追溯方便。第三个坑,社区里的信息也要甄别,不是所有分享都准确,交叉验证一下更稳妥。
最后说句实在的,微步情报社区这类工具的价值在于帮你快速缩小排查范围,真正下结论还得结合实际情况。新手别怕查错,多查几次自然就有手感了。希望这篇记录能帮到刚接触威胁情报查询的朋友,少走点弯路。
 喜欢
 高兴
 鬼脸
 呵呵
 无聊
 伤心