最近不少兄弟在群里问 dirtyfrag手雷提权工具 到底怎么用,说自己下下来一堆文件不知道从哪下手。说实话我一开始也踩了不少坑,折腾了大半天才跑通。这篇就把我自己实测的完整流程写出来,从环境准备到参数配置一步步讲清楚,尽量说人话,新手照着做基本能少走弯路。需要提醒一句,这类工具只建议在合法授权的测试环境里折腾,别拿去干不该干的事。
先搞清楚这工具是干嘛的
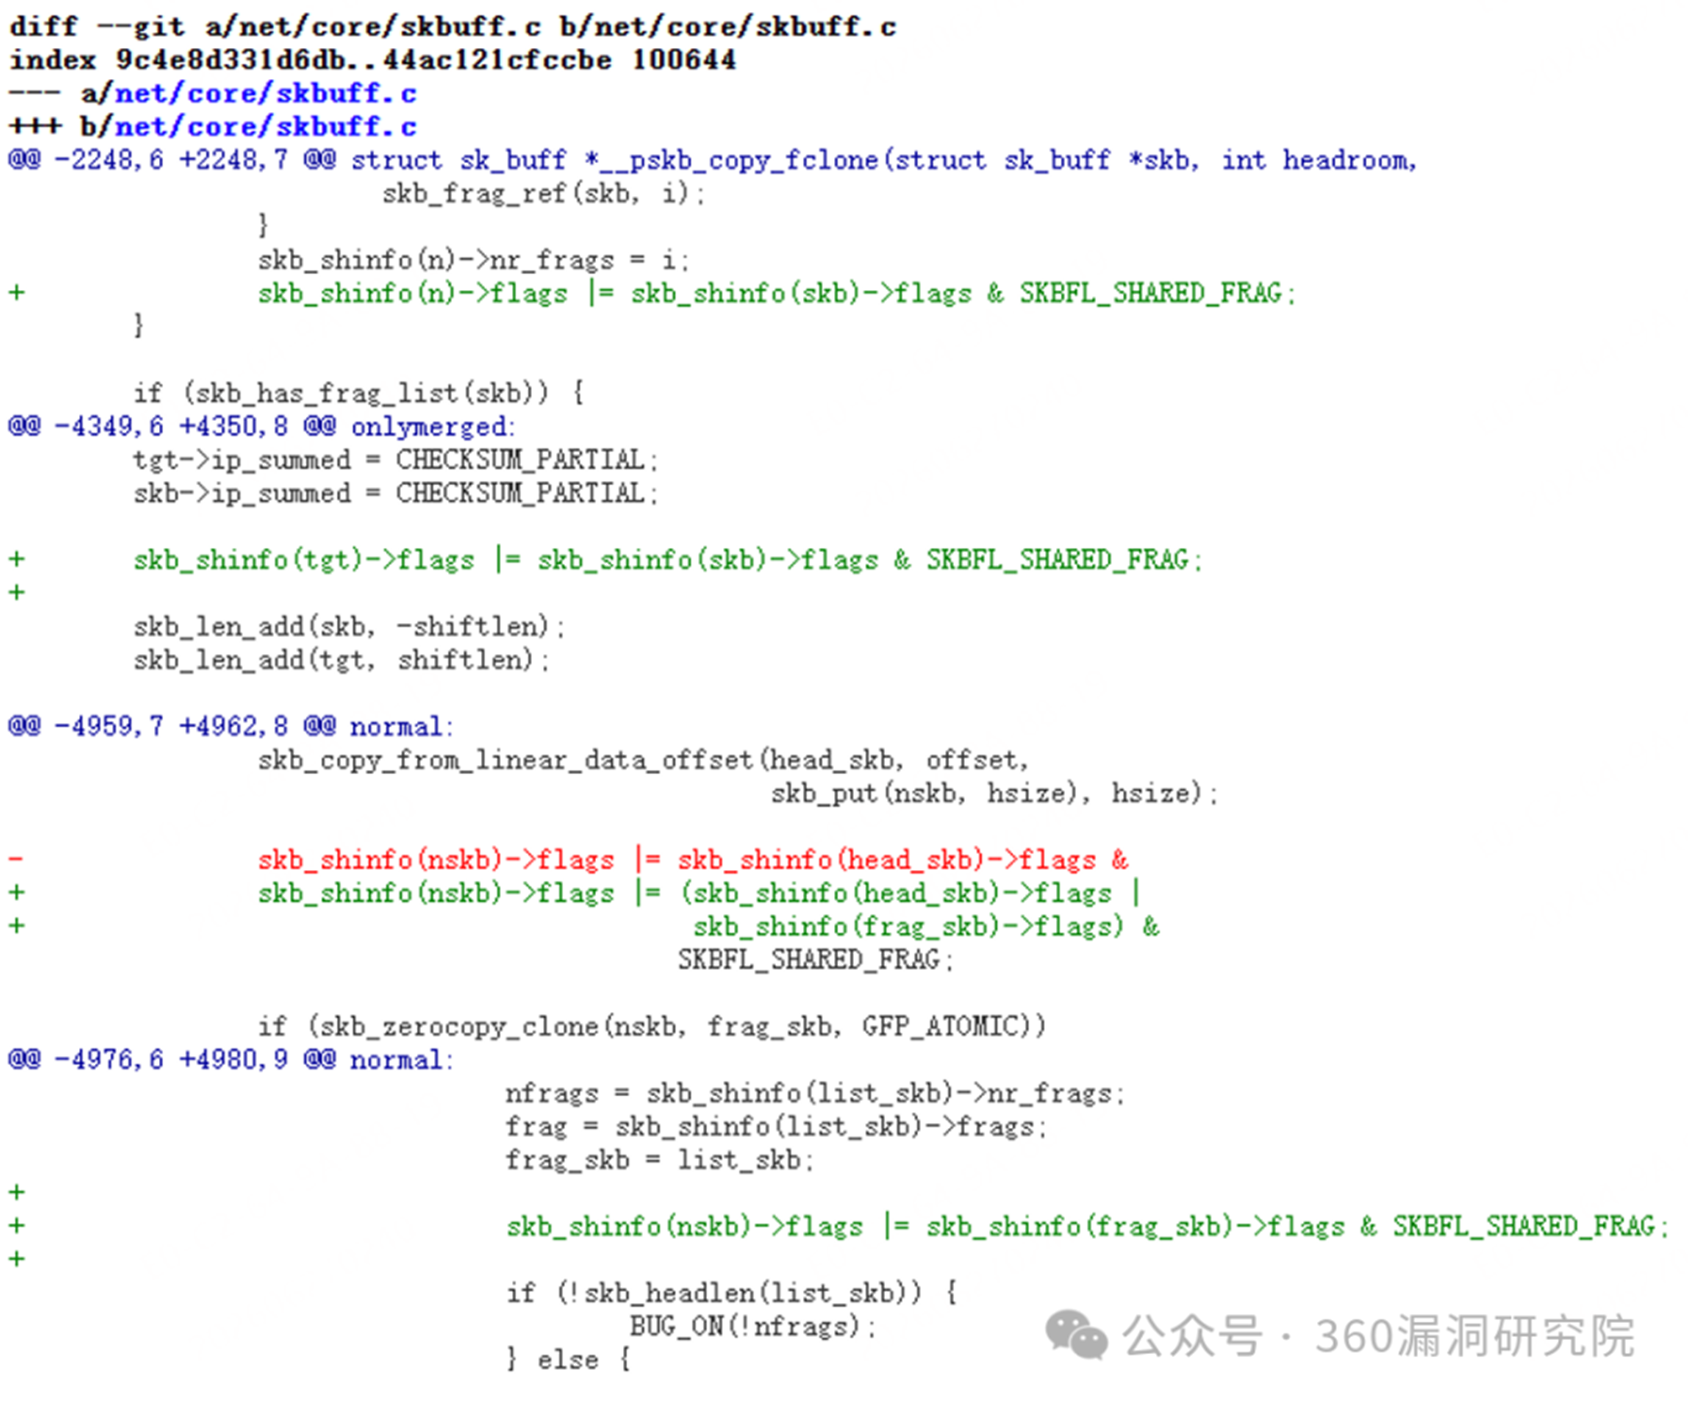
dirtyfrag手雷提权工具 说白了就是一个辅助提权的脚本集合,名字里的手雷是圈内叫法,指的是它触发提权的那套利用链。它主要针对特定版本的系统环境,通过一串预设好的操作把权限往上抬。很多人一上来就双击运行,结果各种报错,其实就是没搞明白它的运行前提。我建议先花五分钟看看压缩包里的说明文件,哪怕英文的也扫一眼,能省掉后面一半的麻烦。
另外要强调,dirtyfrag手雷提权工具 对系统版本和补丁状态比较敏感,版本对不上基本白搭。我自己第一次跑的时候就是系统补丁太新,卡在第一步死活过不去,后来换了台旧环境的机器才顺利跑通。
环境准备这一步别偷懒
环境准备是 dirtyfrag手雷提权工具 能不能跑起来的关键。我的做法是先确认系统版本,再关掉可能拦截的防护软件,最后把工具解压到一个纯英文路径下。中文路径这个坑我踩过,脚本里有些路径拼接不认中文,直接报找不到文件。还有权限问题,建议用管理员身份打开命令行,不然有些操作执行到一半就断了。
依赖组件也得装齐,压缩包里一般会带一个依赖清单,缺什么补什么。我那次就是少装了一个运行库,折腾半天以为是工具本身的问题,结果补上就通了。所以兄弟们遇到报错先别急着骂工具,回头查查依赖。
参数配置和运行步骤
真正跑 dirtyfrag手雷提权工具 的时候,参数配置是重头戏。配置文件里几个关键项要按自己环境改,比如目标路径、监听端口这些,别直接照搬教程里的默认值。我一般会先备份一份原始配置,改坏了还能还原。运行时建议开个日志窗口盯着,出问题能第一时间看到是哪一步卡住。
执行顺序也有讲究,先跑检测脚本确认环境可用,再上主利用脚本。有兄弟图省事直接上主脚本,结果环境不满足,跑一半崩了还留下残余进程,清理起来更麻烦。按部就班反而快。
常见报错怎么排查
用 dirtyfrag手雷提权工具 最常见的报错无非几类:路径找不到、权限不足、依赖缺失、版本不匹配。我的排查顺序是先看日志最后几行,定位到具体哪一步,再对照说明文件找原因。路径问题就检查有没有中文和空格,权限问题就换管理员命令行,依赖问题就补组件,版本问题最麻烦,只能换环境。
还有个小技巧,把日志级别调高一点,能看到更详细的过程信息。我一开始没开详细日志,报错就一行字,根本不知道哪出的问题,开了之后一目了然。
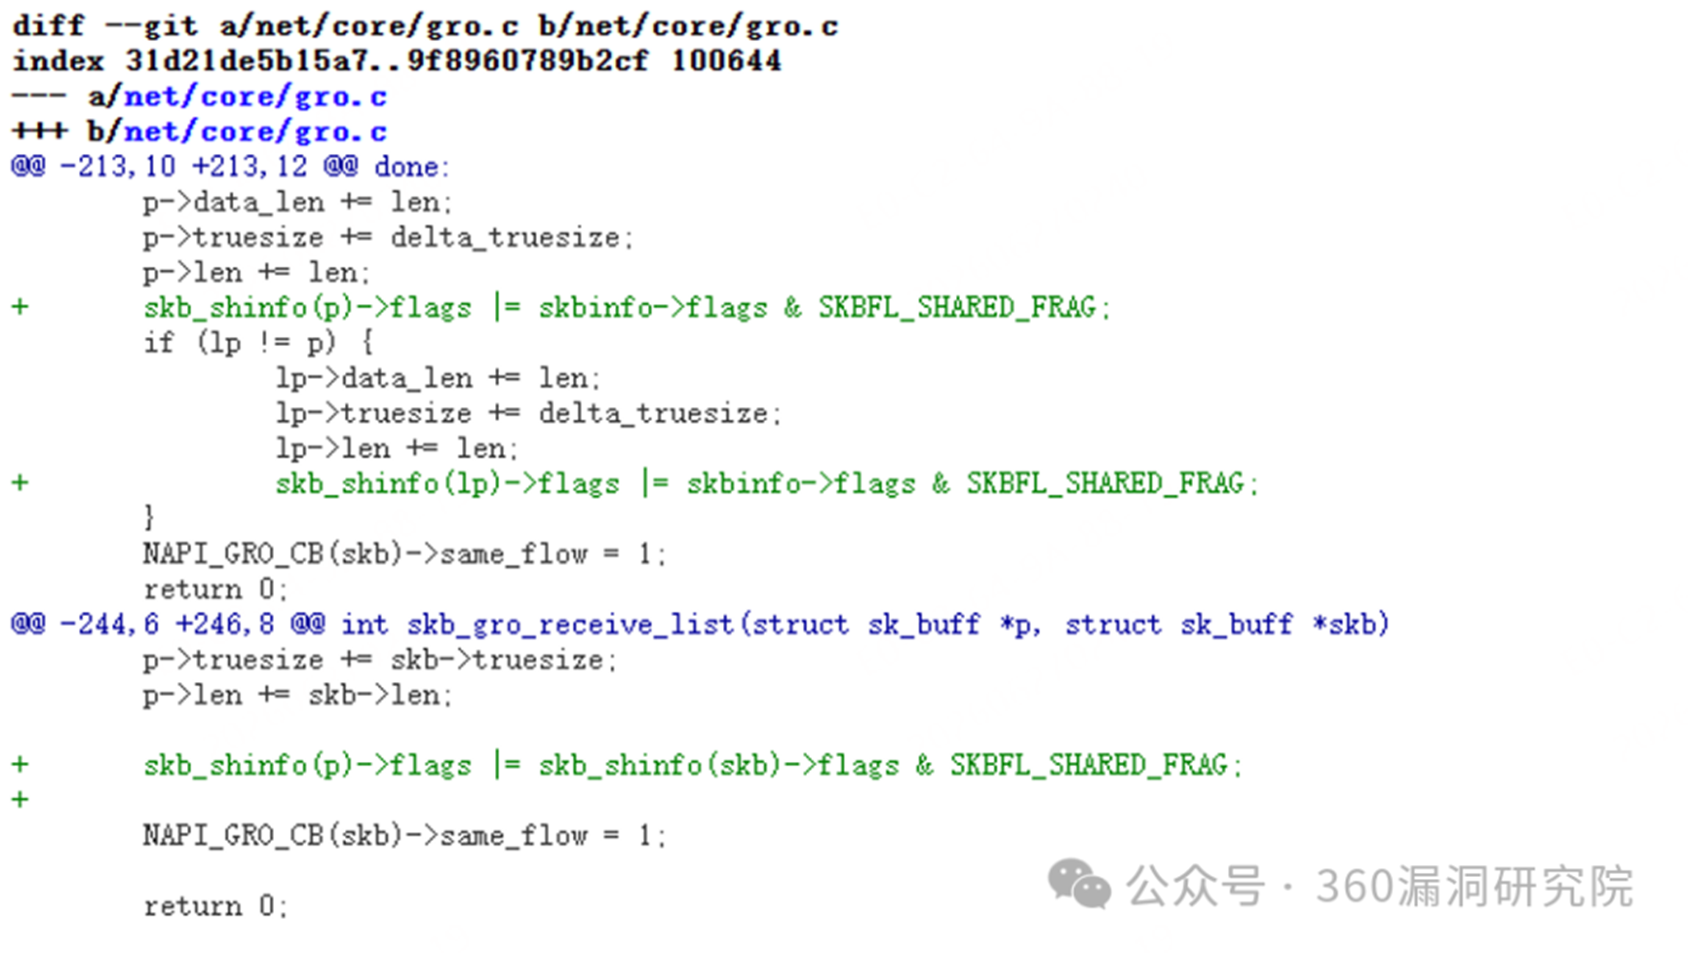
实战踩坑和几点提醒
说几个我实打实踩过的坑。第一,别在正式环境里试,一定要用隔离的测试机,跑完记得还原快照。第二,工具跑完可能会留下临时文件和进程,记得手动清理,不然下次运行容易冲突。第三,网上流传的很多所谓一键版 dirtyfrag手雷提权工具 夹带私货,下载来源要靠谱,最好自己核对下文件哈希。
最后再啰嗦一句,dirtyfrag手雷提权工具 这类东西技术门槛不算特别高,但责任意识得有,只在授权范围内使用。教程就写到这,照着步骤来基本能跑通,剩下的就看各自环境了。
 喜欢
 高兴
 鬼脸
 呵呵
 无聊
 伤心