最近不少做企业安全的朋友在问eCASC到底该怎么落地,说实话这东西刚出来那会儿我也一头雾水,翻了不少资料、踩了不少坑才慢慢摸清门道。今天就以eCASC企业级应用安全建设指南为主题,把自己这段时间的实操心得整理出来,从框架理解到具体落地再到避坑,尽量说人话,给正在折腾企业应用安全建设的同行们一点参考。
eCASC到底是啥,别被名字吓住
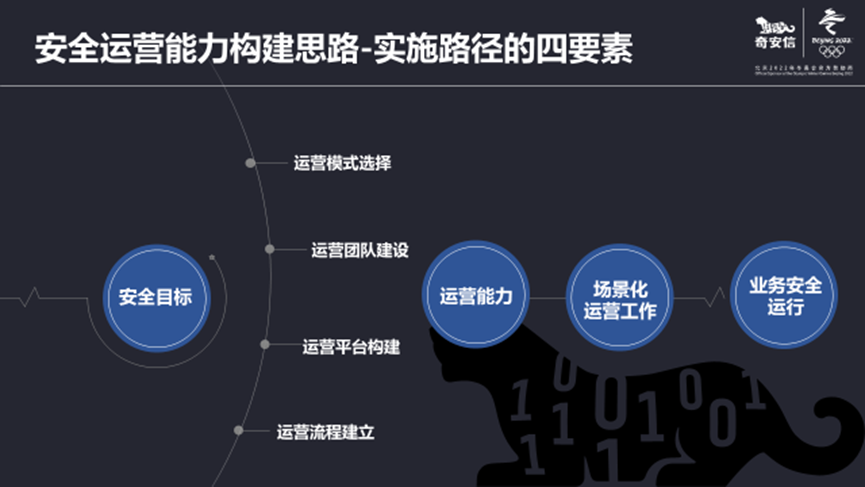
刚接触eCASC的时候,我看官方文档看得脑壳疼,一堆术语堆在一起。后来自己拆解了一下,其实它就是把企业应用安全建设拆成了几个能落地的维度,让你知道先干啥后干啥,不至于一上来就眉毛胡子一把抓。很多团队做安全建设最大的问题不是没工具,而是没章法,今天上个WAF,明天买个扫描器,最后发现漏洞还是照样出。eCASC的价值就在这儿,给你一套相对完整的思路,把应用安全从开发到上线再到运营串起来。我们团队一开始也是东一榔头西一棒子,后来按eCASC的思路重新梳理,才发现之前漏了不少环节。
落地第一步,先把资产和流程摸清楚
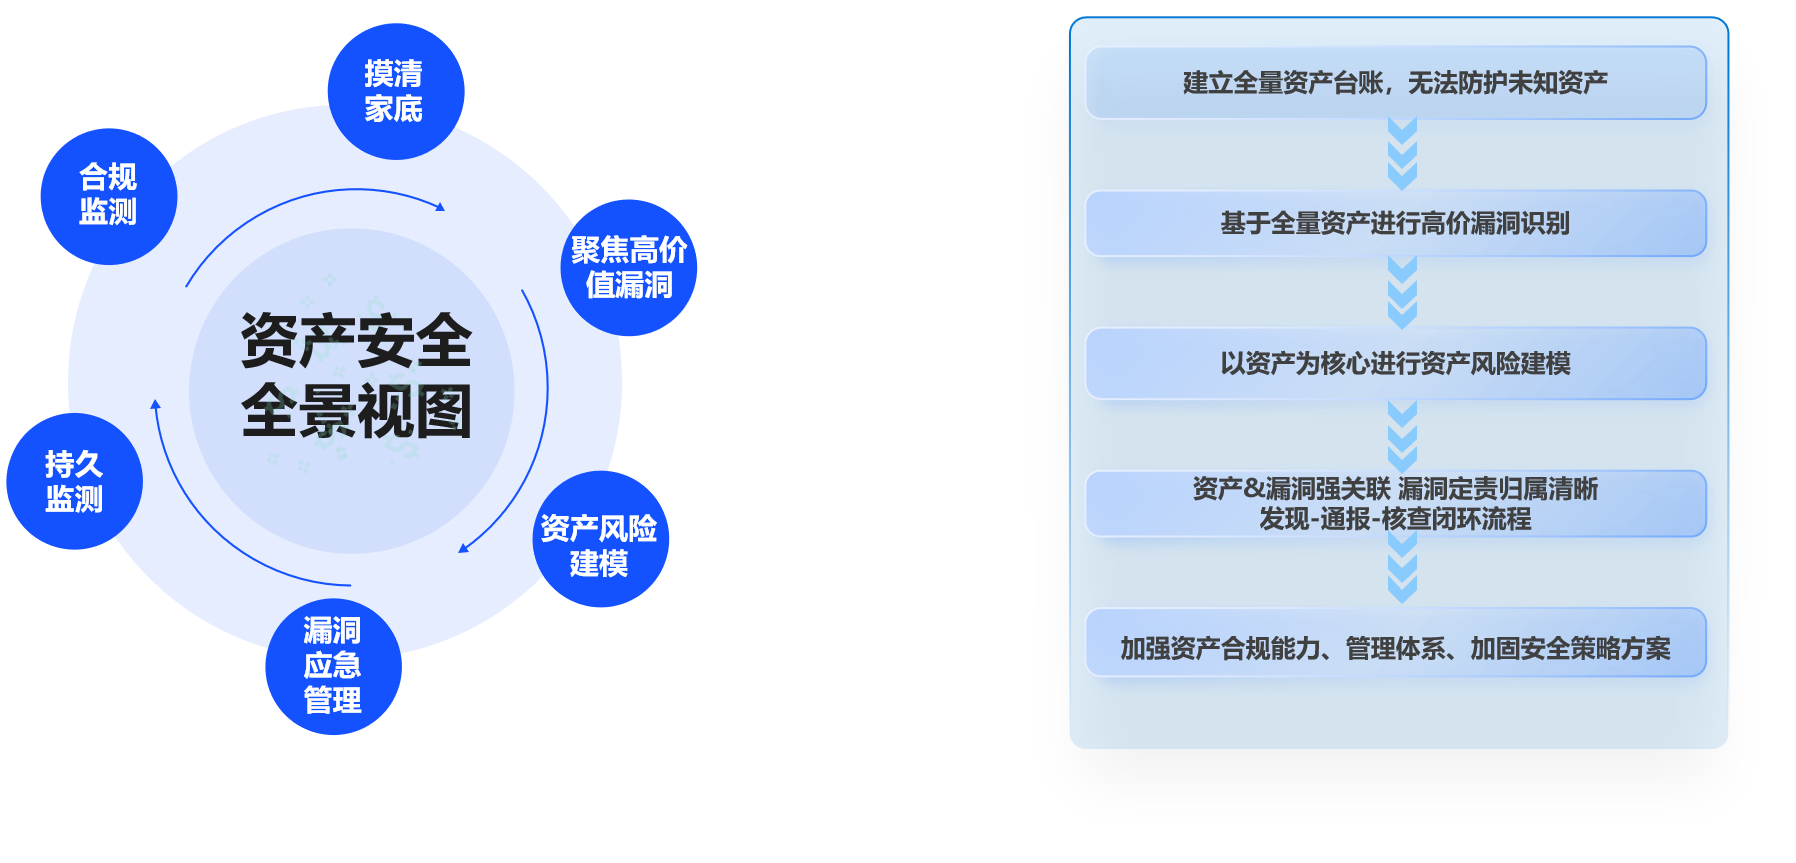
说真的,这一步最枯燥但最不能省。很多企业连自己有多少应用、多少接口都说不清楚,谈何安全建设。我们当时花了差不多两周时间,把内部应用逐个登记,谁负责、用什么框架、对外暴露哪些接口,全部拉了个清单。这个过程里你会发现一堆历史遗留系统,没人维护还挂着公网,这种就是定时炸弹。
工具不是越多越好,关键看能不能串起来
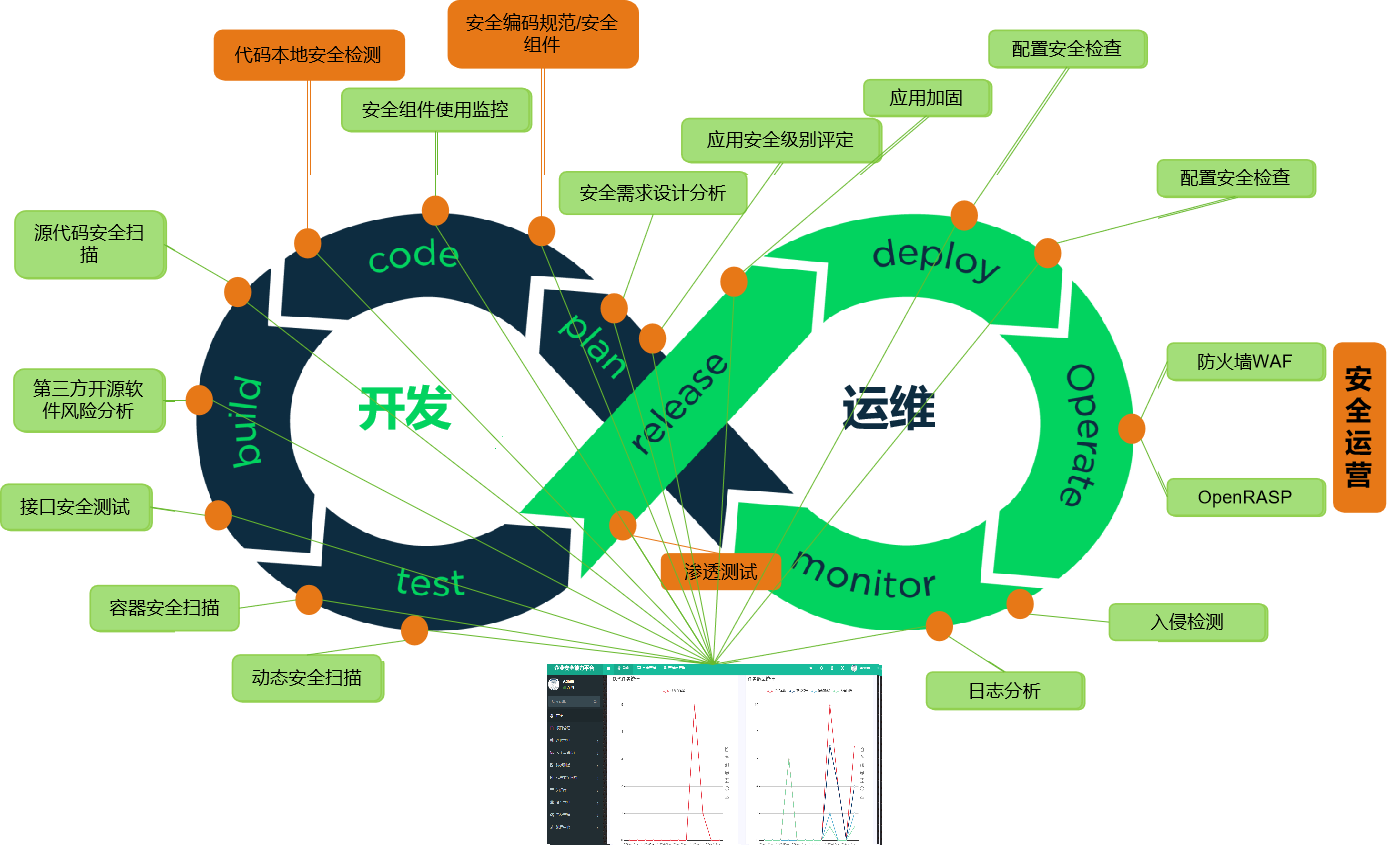
我见过不少公司安全工具买了一大堆,SAST、DAST、SCA全都有,结果各跑各的,报告一堆没人看。按eCASC的思路,工具要围绕流程来配,而不是反过来。我们现在的做法是代码提交阶段跑静态扫描,测试环境跑动态扫描,上线前做一次依赖组件检查,结果统一汇总到一个平台,谁的问题谁认领。说实话刚开始开发团队抵触情绪挺大,觉得是给他们加活,后来把误报降下来、把修复建议给清楚,慢慢也就接受了。这里提醒一句,eCASC落地千万别一上来就搞全量,先挑一两个核心应用试点,跑通了再推广,不然容易翻车。
人的问题比技术问题更难搞
这点我感触特别深。eCASC框架再完善,执行还是靠人。安全团队和开发团队天然有张力,一个要快一个要稳。我们的经验是别老拿合规压人,多讲实际风险案例,把安全要求嵌到他们现有的工作流里,而不是额外加一道关卡。
持续运营才是重头戏
很多团队把eCASC当成一个项目,上线就完事了,这其实是个误区。应用安全建设是长期活儿,漏洞会不断冒出来,业务也在不停迭代。我们现在保持每月一次安全例会,复盘这个月的漏洞情况、修复时效,看看eCASC各维度的指标有没有退化。
 喜欢
 高兴
 鬼脸
 呵呵
 无聊
 伤心